Webサイトの受託制作やプログラミング学習において、パソコン上で手軽にテスト環境を構築できる「XAMPP(ザンプ)」は、多くの現場で親しまれてきた定番ツールです。
しかし2024年6月、XAMPPとWebサイトを動かすプログラム言語「PHP」をめぐり、世界中で緊急アラートが発令される深刻な事件が発生しました。その要因となったのが、共通脆弱性評価システム(CVSS)で最高レベルの「9.8点(10点満点)」を記録した脆弱性「CVE-2024-4577」です。特に「日本語環境のWindowsパソコン」が名指しで標的となり、放置された環境では外部からパソコンを遠隔操作され、データを暗号化して身代金を要求されるランサムウェア被害が相次ぎました。さらに厄介なことに、「公式サイトから最新版のツールを入れ直しても直らない」という罠まで存在します。
本記事では、専門用語をかみ砕いて「なぜ狙われたのか」「どのような手口で攻撃されたのか」を解き明かし、メモ帳を使って1分で裏口を遮断する応急処置から、PHPの差し替えによる根本対策までを分かりやすく解説します。手順通りに進めるだけで、誰でも安全な開発環境を復旧できます。
【この記事の全体像:3分でわかる安全確保フロー】
[現状の危険] Windows版XAMPPの初期設定 + 日本語Windowsの文字変換(Best-Fit)
       │
       ▼
[実証された脅威] 外部からURLを叩くだけでソースコード露出&OSコマンド遠隔実行
       │
       ▼
[今すぐ行う対策]
  ① 応急処置(1分):httpd-xampp.conf の該当行を「#」で無効化
  ② 根本対策(10分):PHP公式から修正版(8.2.24/8.3.12以上)を手動で差し替え
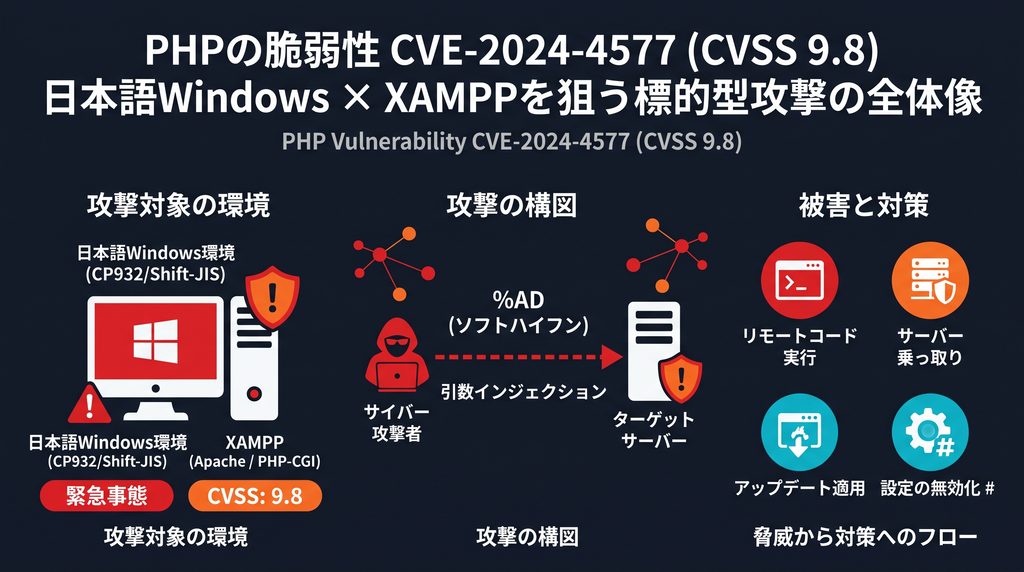
【事件の概要】世界中に緊急警告が出た「PHPの重大脆弱性」とは?
危険度は最高レベル「9.8点(10点満点)」の衝撃
セキュリティ分野では、見つかった欠陥の深刻さを「CVSS」という世界共通の指標(10点満点)で測定します。今回の「CVE-2024-4577」に付けられたスコアは「9.8(Critical:緊急)」でした。これは「IDやパスワードを持たない第三者であっても、インターネット経由でリクエストを1本送るだけで、サーバーやPCのシステム権限を一発で乗っ取ることができる」という最悪の危険度を示しています。
なぜ「日本語のWindows」を使っている人が名指しで危険視されたのか
海外発のセキュリティ脆弱性は世界共通で発生することが大半ですが、今回は「日本語ロケール(Shift-JIS / コードページ932)が設定されたWindows端末」がピンポイントで標的になりました。Windowsが日本語などの2バイト文字を処理する際の特殊な内部挙動が悪用されたため、日本国内のWeb制作現場や個人の開発用PCが真っ先に危険に晒される事態となりました。
ホームページを動かす「PHP」と練習用ツール「XAMPP」の関係
WordPressをはじめとするWebサイトの多くは「PHP」という言語で動作しています。そのPHPやデータベースをワンクリックで起動できるようにまとめた初心者・開発者向けパッケージが「XAMPP」です。
「自分のパソコン内(ローカル環境)だけで動かしているから、外からハッキングされるはずがない」と油断されがちですが、今回の欠陥は外部アクセスが可能なネットワークに繋がった瞬間、ローカル開発機であっても侵入口に変えてしまう破壊力を持っていました。
【原因】なぜ乗っ取られる?Windowsの「親切な自動変換」が仇になったカラクリ
単なるWebサイトの閲覧リクエストが、なぜパソコンを操る遠隔操作コマンドに化けてしまったのでしょうか。その元凶は、Windows OSが備えている「親切すぎる文字の自動補正機能(Best-Fitマッピング)」でした。
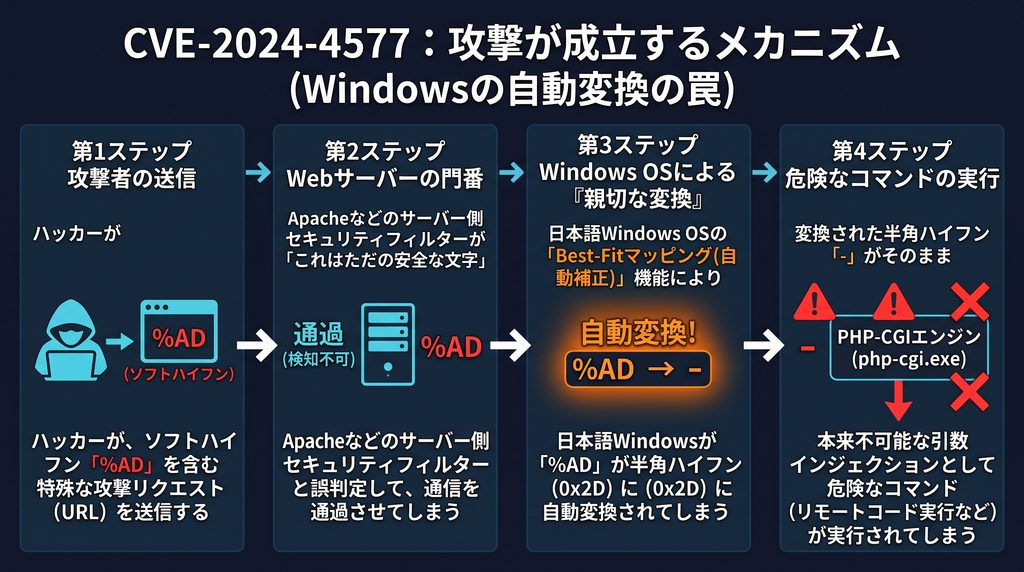
見張り番をすり抜ける「ソフトハイフン(%AD)」の罠
通常、Webサーバー側にはセキュリティフィルターが設置されており、プログラムを操る危険な記号である半角ハイフン(-)がURLに含まれていると、「攻撃の疑いがある」と検知して門前払いします。
しかし攻撃者は、通常のハイフンではなく、見た目が極めて似ている「ソフトハイフン(文字コード %AD)」をURLに紛れ込ませて送信しました。サーバーの見張り番は「通常の半角ハイフンではない」と判断し、チェックを素通りさせてしまったのです。
文字のお節介補正が「パソコンを操る命令」に化けてしまった仕組み
見張り番を通過した直後、Windowsの内部システムで予期せぬ自動変換が発生します。
【攻撃者】
URLの末尾に「%AD(ソフトハイフン)」を付与してリクエスト送信
  │
  ▼
【Webサーバーの門番】
「通常のハイフン(-)ではないため安全」と判定して通過
  │
  ▼
【Windowsの親切な自動変換(Best-Fitマッピング)】
「%AD はハイフンに形が似ているため、半角ハイフン(- / 0x2D)に自動翻訳しよう」
  │
  ▼
【PHPの実行エンジン(php-cgi.exe)】
「ハイフン(-)が付いた正規のコマンドオプションが届いた」と誤認
  │
  ▼
【結果】
外部から送られた不正コードが、サーバーのOS権限でそのまま実行される
Windowsが「良かれと思って文字の形を整えた親切心」が災いし、防御壁をすり抜けた文字列がPHPの起動スイッチとして解釈されてしまいました。
【実証実験】アドレスの末尾に文字を足しただけで秘密のコードが丸見えに
国内のエンジニアが実際のWindows 11検証機を用いて行った実験では、手元のPCがいかに簡単に乗っ取られるかが実証されています。
実機検証ログの要約
画面に「Hello World!」とだけ出力するテスト用ファイルに対し、URL末尾に構文表示オプションを模した %ADs を付与してアクセスしたところ、本来は絶対に外部へ公開してはならないPHPの生ソースコード(秘密の設計図)がブラウザ上にそのまま表示されました。
さらに、システム設定変更オプション(-d)を組み合わせたリクエストを送信したところ、パソコン内の特定フォルダに空のファイル(sample.txt)が勝手に生成される現象まで確認されました。URLをわずかに細工するだけで、パソコンの遠隔操作が成立することが裏付けられたのです。
【発覚の経緯】どうやって見つかり、なぜ「再インストールでも直らない」のか?
専門の研究チームによる発見と公式発表までの流れ
2024年6月6日、台湾のセキュリティリサーチチーム「DEVCORE」によってこの致命的な欠陥が公表されました。DEVCOREは危険度の高さを警告し、直ちに修正パッチの適用を呼びかけました。
開発ツール「XAMPP」に最初から開いていた無防備な裏口
この公表において、特に危険な環境として名指しされたのがWindows版のXAMPPでした。
XAMPPの設定ファイルには、外部からPHPの実行ファイル(php-cgi.exe)を呼び出せてしまう以下の設定が初期状態で有効化されていました。
ScriptAlias /php-cgi/ "C:/xampp/php/"利用者がCGIモードを意図して使っていなくても、XAMPPをインストールした時点で誰でも外部から攻撃コマンドを送り込める裏口が開いていたのです。
【最大の落とし穴】公式サイトから最新版を入れ直しても直らない理由
「危険なら、XAMPPを公式サイトから新しくダウンロードして再インストールすればいい」と考えるのが自然です。しかし、ここに現場を混乱させた最大の罠があります。
| 配布されているXAMPP | 同梱されているPHP | 安全基準となる修正版 | 判定 |
|---|---|---|---|
| XAMPP 8.0系列 | PHP 8.0.30 | 修正版なし(公式サポート終了) | 利用不可(危険) |
| XAMPP 8.1系列 | PHP 8.1.25 | PHP 8.1.30 以降が必要 | 危険(未修正) |
| XAMPP 8.2系列 | PHP 8.2.12 | PHP 8.2.24 以降が必要 | 危険(未修正) |
Apache Friendsで配布されているWindows向けXAMPPは、インストーラーに含まれるPHP自体が古いバージョンのまま更新が止まっています。そのため、何度入れ直しても脆弱性は一切解消されません。
【被害報告】わずか24時間で攻撃開始!身代金を要求するウイルスの恐怖
発表の翌日には始まった世界規模の無差別スキャン
一般的なセキュリティ欠陥と異なり、今回は公表からわずか24時間以内に世界中で無差別な探索スキャンとサイバー攻撃が開始されました。パッチの修正差分を解析した攻撃者が、即座に攻撃用コードを完成させてばらまいたためです。
パソコンのデータを勝手に暗号化する「TellYouThePass」の襲撃
実際に確認された最も深刻な被害が、ランサムウェア(身代金要求型ウイルス)「TellYouThePass」の感染拡大です。
攻撃者はこの欠陥を経由してサーバーや端末へ侵入し、保存されている業務ファイルやデータベースを片っ端から暗号化してロックしました。その上で「復旧してほしければ暗号資産(ビットコイン等)を支払え」と脅迫するインシデントが国内外で多発しました。
アメリカ政府機関(CISA)が「危険リスト」に緊急登録
米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)は、本脆弱性を「既知の悪用された脆弱性カタログ(KEV)」へ即座に追加しました。「現在進行形で悪用が確認されている極めて危険な攻撃」として公的に認定され、世界中の組織に即時対応が求められました。
【対処方法】自分のパソコンとサイトを守る!メモ帳でできる確実な防衛手順
放置すれば重大な被害に直結しますが、正しい手順を踏めば確実に防ぐことができます。現場の状況に合わせて、以下のステップを実施してください。
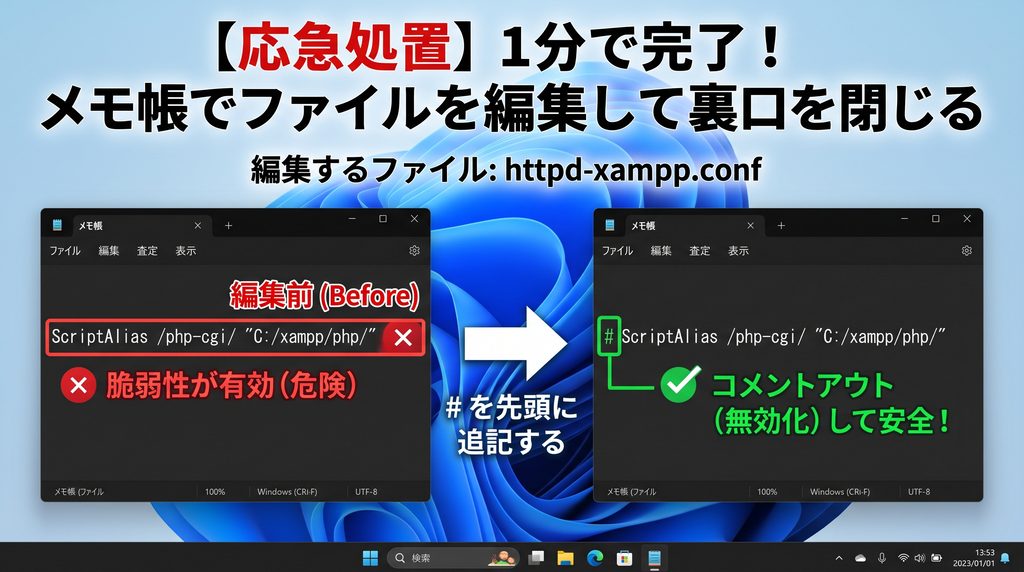
手順1:【1分で完了】設定ファイルをメモ帳で開いて裏口を閉じる(応急処置)
外部からCGI実行バイナリを呼び出す経路を無効化し、攻撃を遮断します。
- 設定ファイルの場所を開く
エクスプローラーを開き、以下のフォルダへ移動します。C:\xampp\apache\conf\extra\ - ファイルをメモ帳で開く
フォルダ内にあるhttpd-xampp.confを右クリックし、「プログラムから開く」>「メモ帳」を選択します。 - 該当行を検索する
Ctrl + F キーを押し、検索欄にScriptAlias /php-cgi/と入力して該当箇所を探します。 - 先頭に「#」を付けて無効化する
見つかった行の先頭に半角の#を追記します。# 【変更前】
ScriptAlias /php-cgi/ "C:/xampp/php/"
# 【変更後】
# ScriptAlias /php-cgi/ "C:/xampp/php/" - 保存してApacheを再起動する
メモ帳を上書き保存(Ctrl + S)して閉じます。XAMPPコントロールパネルでApacheの「Stop」を押し、再度「Start」をクリックして再起動します。
先頭に # を付けることで設定が無効化(コメントアウト)され、攻撃者が外部から実行ファイルを呼び出せなくなります。
手順2:【根本解決】古いPHPの部品を手動で安全な最新版へ差し替える(恒久対応)
PHP本体の脆弱性を根本から解消するため、公式の修正版バイナリへ手動で更新します。
- 修正済みPHPの入手
PHP公式配布サイト(windows.php.net)から、利用している系列の最新版「VS16 x64 Thread Safe」のZipファイルをダウンロードします(例:PHP 8.2系列なら8.2.24以上、8.3系列なら8.3.12以上)。 - 既存フォルダのバックアップ
XAMPPのApacheを停止させた状態で、C:\xampp\phpフォルダの名前をC:\xampp\php_backupに変更します。 - 新しいPHPの配置
ダウンロードしたZipファイルを展開し、フォルダ名をphpに変更してC:\xampp\直下に配置します。 - 設定ファイル(php.ini)の引き継ぎ
バックアップしたphp_backupフォルダ内にあるphp.iniを、新しく配置したphpフォルダ内へ上書きコピーします。 - 更新の確認
コマンドプロンプトを開き、以下のコマンドを実行して安全なバージョン番号が表示されれば完了です。C:\xampp\php\php.exe -v
手順3:【運用の鉄則】お試し用ツールを外に公開しない・カフェのWi-Fiでの注意点
XAMPPはあくまで手元の開発・検証用環境です。
- ルーターのポート開放による外部公開は絶対に行わない
- カフェやコワーキングスペース等の共有Wi-Fi接続時は、XAMPPを停止しておく
- 商用Webサイトの本番運用には、堅牢化されたLinuxサーバー(Nginx / PHP-FPM構成)を利用する
よくある質問(FAQ)
Q1. メモ帳で設定を変えて、ホームページやWordPressが壊れる心配はない?
A1. 心配ありません。普段の開発作業はそのまま継続できます。
今回無効化した ScriptAlias は、旧式のCGIモードを呼び出すための設定です。通常のWordPress制作やローカル開発ではApacheモジュール(mod_php)経由でPHPが動いているため、この行を無効化しても動作に支障はありません。
Q2. Mac(Appleのパソコン)を使っている場合は何もしなくても安全?
A2. 今回の文字化けによる乗っ取りのリスクはありません。
本脆弱性は、Windows OS特有の「Best-Fitマッピング(文字の自動補正)」が引き起こした欠陥です。macOSやLinuxにはこの仕様が存在しないため、同様の手口で遠隔操作されることはありません。
Q3. 自分のパソコンの中だけで使っていれば、本当に対策しなくても大丈夫?
A3. 念のため「手順1(メモ帳での1行変更)」は必ず実施してください。
ノートPCを持ち歩いて社内LANや公衆Wi-Fiに接続した際、同一ネットワーク内にマルウェア感染端末が存在すると、内部ネットワーク経由で攻撃リクエストを送り込まれる危険性があるためです。作業は1分程度で完了しますので、後回しにせず設定を済ませておくことを強く推奨します。

コメント