企業の業務効率化を目的にChatGPTをはじめとする生成AIの社内活用が急速に進む中、情報システム部門やセキュリティ責任者が最も警戒すべき事態が表面化しています。それは「社内でルールが未整備、あるいは利用を厳しく制限している結果、従業員が私用スマートフォンや個人の自宅PCからChatGPTなどの外部AIに業務データを投入してしまう」というシャドーAI(未公認利用)の蔓延です。
総務省が公表した『令和7年版情報通信白書』によると、日本企業における生成AIの業務利用率はすでに55.2%に達しています。しかし、社内での活用方針やセキュリティ規程を明文化している企業の比率は、大企業で約56%、中小企業ではわずか約34%にとどまっており、利用の急増にガバナンス設計が追いついていない実態が浮き彫りとなっています。利用を形式的に「全面禁止」したところで、現場の業務負担に追われる社員は私用端末に業務ファイルを転送し、個人のAIアカウントで作業を進めるため、情シスからは通信ログも利用実態も追跡できない完全なブラックボックス(利用の地下化)が生じます。
米IBMの調査報告書『Cost of a Data Breach Report 2025』の実測データによると、シャドーAIが広く存在する組織におけるデータ侵害の平均被害コストは463万ドル(1ドル150円換算で約6億9,450万円)に達し、シャドーAIが適切に統制されている組織の396万ドルと比較して67万ドル(約1億円)も跳ね上がることが実証されています。私用携帯(スマホ)や個人のPCでの安易なAI利用を放置することは、企業の存続を揺るがす甚大な財務・信用リスクに直結します。
本稿では、中堅・大企業の情シス・セキュリティ統制責任者に向けて、私用携帯や個人PCが介在することで企業セキュリティが崩壊する技術的メカニズムを解剖し、利便性を維持しながら情報漏洩経路を遮断するセキュリティ統制手順を具体的に解説します。
【3秒でわかる結論:私用携帯・PCの生成AI利用と企業セキュリティ統制】
・端末リスクの実態: スマホでのコピペや私用PCのマルウェア感染により、社外サーバーへ認証トークンや機密データが流出する
・全面禁止の破綻: 単なる利用禁止は私用端末での地下利用を加速させ、侵害時の平均損失額を約1億円増加させる
・統制の着地点: 私用端末を条件付きアクセスで遮断しつつ、SSO・監査ログ完備の法人環境を提供し、RAGは検索前除外で防御する
私用携帯・PCでの生成AI利用が引き起こす企業セキュリティ崩壊の構図
現場運用の実態と一次情報
多くの企業が直面している最大の問題は、情シス部門が関知しないところで「私用の携帯電話(スマートフォン)」や「従業員の個人所有PC(BYOD)」に業務データが持ち出され、生成AIへ投入されている点です。
総務省の『令和7年版情報通信白書』に記載された「日本企業の生成AI利用率55.2%」という数値は、会社公認のツール利用だけでなく、現場社員が独自に業務へ取り入れている潜在的な利用を含んでいます。また、サイバーセキュリティ専門調査機関Group-IBが2023年に公表した脅威分析レポートによると、情報窃取型マルウェア(Infostealer)によってダークウェブ上に流出したChatGPTのアカウント認証情報は、世界全体で10万件を超えていることが確認されました。
“Over 100,000 compromised ChatGPT accounts found on dark web marketplaces.”
(ダークウェブ市場で10万件以上の侵害されたChatGPTアカウントが確認された)
出典:Group-IB 脅威調査報告(2023年6月)
さらに、クラウドサービス側のインフラ障害も企業セキュリティの前提を覆す要因となります。米OpenAIは2023年3月、オープンソースライブラリの不具合に起因して、一部の利用者が他人のチャット履歴のタイトルや、ChatGPT Plus利用者の氏名、メールアドレス、クレジットカード番号の下4桁を一時的に閲覧可能な状態になっていた障害を公表しました。
数値と工程の解釈
これらの一次情報が示している実務上の教訓は極めて明白です。
第一に、「10万件超の認証情報流出」という事実は、AIサービスそのものがハッキングされたのではなく、ユーザーが利用しているPC端末がマルウェアに感染し、Webブラウザに保存されていたログインセッションCookieやパスワードが物理的に抜き取られたことを意味しています。どれほど安全なクラウドAIサービスを契約していても、アクセスするクライアント端末(社用PC・私用PC・携帯電話)の保護が不完全であれば、企業のアカウントは容易に無力化されます。
第二に、IBMのレポートが示す「侵害コスト差額67万ドル(約1億円)」というデータは、シャドーAIが蔓延した組織ではインシデント発生時のフォレンジック調査に膨大な時間がかかることを裏付けています。従業員が私用の携帯電話や自宅PCで無料版ChatGPTを使っていた場合、情シス側には「いつ、誰が、どのデータを入力したか」というアクセスログが一切残りません。結果として被害範囲の特定が遅れ、法的な顧客通知や報告義務違反による二次被害が爆発的に膨れ上がります。
アナリストの実践視点
現場の情シスやセキュリティ責任者が陥る最大の罠は、「危険だから社内ネットワークからのAIアクセスを一律遮断し、業務利用を全面禁止にする」という短絡的なルール運用です。
日々の膨大なメール作成、英文翻訳、会議録要約に追われるビジネスパーソンに対して、会社が公式な生成AI環境を提供せず「利用禁止」と通達した場合、社員は手元の私用スマートフォンにファイルを転送し、個人のChatGPTに入力して要約させる迂回ルートを構築します。
この「業務利用の地下化」こそが最悪のシナリオです。社用ネットワーク遮断によって情シスは安全になったと錯覚しますが、実際には企業機密が管理外の個人端末を経由して漏洩し続けます。真のセキュリティ対策とは「社外秘データを扱える安全な公式環境を迅速に提供し、私用端末からの利用を技術的に封じ込めること」以外にありません。
端末レイヤーとインフラに潜む技術的盲点
企業のデータが生成AIを通じて流出する背景には、PC環境と携帯端末(スマートフォン)それぞれのOS特性に根ざした脆弱性と、インフラ設計の不備が存在します。
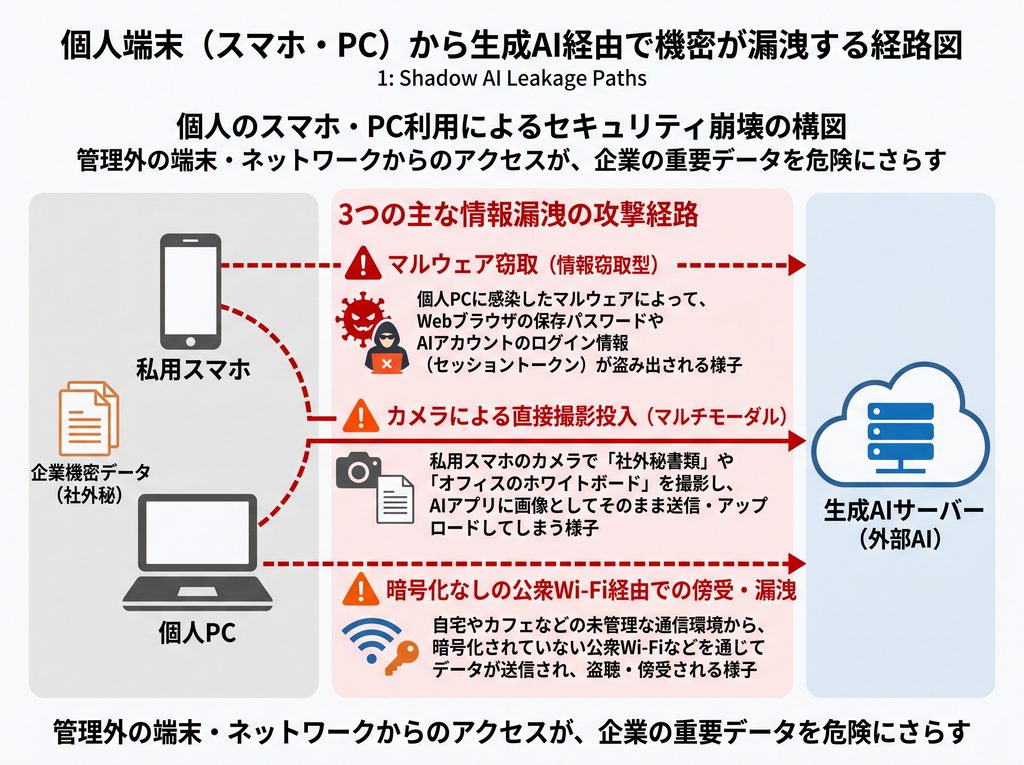
個人の携帯端末(BYOD・私用スマホ)での利用リスク
私用のスマートフォンで生成AIを業務利用する場合、PC環境とは異なる重大なセキュリティリスクが発生します。
- モバイルデバイス管理の適用外による制御不能
会社支給のPCには、EDR(エンドポイント検知・対処)やプロキシエージェントが導入されており、不正な外部通信を監視・ブロックできます。しかし個人の私用スマホは企業の管理境界の外側にあり、どのような悪意あるアプリがインストールされているかを情シスが把握・制御することは不可能です。 - 認証セッションの永続保持と紛失・盗難リスク
スマートフォンのブラウザや公式ChatGPTアプリ等は、利便性向上のためにログイン状態(セッショントークン)が数週間〜数カ月にわたり永続化されます。端末を紛失した場合、画面ロックを突破されるだけで過去に入力した社外秘のプロンプト履歴が無制限に閲覧される事態に直結します。 - マルチモーダル機能による書類・ホワイトボードの無自覚な撮影
近年の生成AIアプリには高度な画像認識機能が搭載されています。「社内のホワイトボードに書かれた新製品開発計画」や「機密情報が記載された紙の契約書」をスマホカメラで撮影し手軽に入力する行為が常態化し、最重要機密が外部のモデル学習基盤へダイレクトに吸い上げられます。
PC端末(私用PC・リモート環境)での利用リスク
PC環境における生成AI利用では、OS内部の権限設計やブラウザの仕様を突いたサイバー攻撃が主たる脅威となります。
- 情報窃取型マルウェアによるセッショントークンの強奪
RedLine Stealerなどのマルウェアは、PCに侵入するとブラウザがローカルに保存している暗号化されたCookieや保存済みパスワードを標的にします。MFA(多要素認証)を有効にしていても、一度発行されたセッショントークンそのものを盗み出されると、攻撃者は社内アカウントになりすまして不正アクセスを実行できます。 - サードパーティ製ブラウザ拡張機能によるプロンプト傍受
「WebページをワンクリックでAI要約」といった名目で配布されている非公式のブラウザ拡張機能には、入力したテキストをバックグラウンドで攻撃者の外部サーバーへ常時送信するスパイウェアが紛れ込んでおり、機密情報の恒常的な流出経路と化します。
社内RAG検索におけるアクセス権破綻
社内ドキュメントをベクトルデータベースに格納し、AIに回答を生成させる社内検索システム(RAG)の構築においても、致命的な設計ミスが多発しています。それが「検索後除外(Post-filtering)」への依存です。
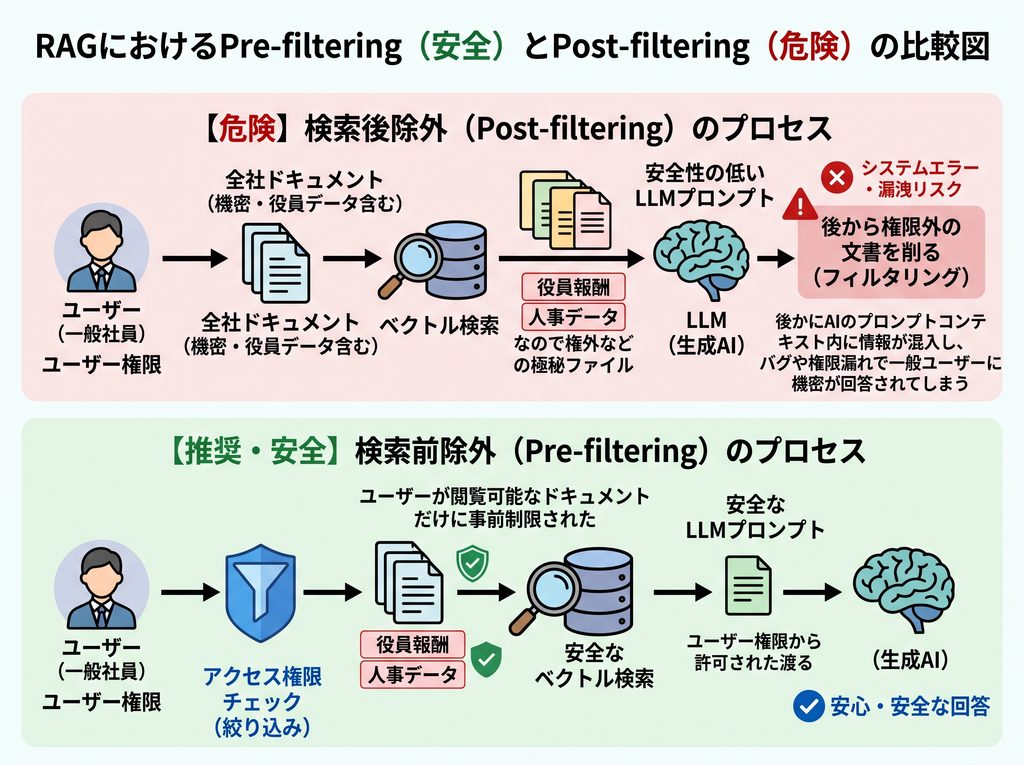
| フィルタリング方式 | アーキテクチャと処理順序 | セキュリティ上の実務評価 |
|---|---|---|
| 検索後除外(Post-filtering) | 全社ドキュメントから検索後、ユーザー権限外の文書を削る | 【極めて危険】 バグにより権限外の役員報酬や人事データがプロンプトコンテキストへ混入する。 |
| 検索前除外(Pre-filtering) | ユーザーのアクセス権に合致する文書のみに検索対象を限定する | 【推奨標準】 権限のないドキュメントは検索母集団に含まれないため、情報漏洩をアーキテクチャレベルで遮断できる。 |
人事評価、役員会議事録などの社内データを扱う場合、Pre-filteringの未実装は情報漏洩事故の直接原因となります。
初学者・導入時によくあるつまずきと対策
社内に生成AI環境を展開する際、現場部門や情シスが直面しがちな5つの典型的なミスと対策を整理します。
- 社員へのChatGPT Plus経費精算を安易に認めてしまう
対策: Plusプランは契約主体が「社員個人」であり、監査ログの取得や退職時のアカウント一括停止が不可能です。経費精算による個別契約は禁止し、SSO(シングルサインオン)連携が可能な法人プラン(Enterprise / Microsoft 365 Copilot等)へ集約してください。 - 従来型DLP(情報漏洩対策)ツールだけでプロンプトを監視しようとする
対策: 「A社との次期システム刷新に向けた値引き妥協ライン」といった自然文に潜む営業秘密は、正規表現ベースのDLPでは検知できません。文脈を理解して自動マスキングを行うAI GatewayやPrompt Securityの導入を検討してください。 - 私用スマホからのアクセスをルールだけで縛ろうとする
対策: ガイドラインの周知(お願い)だけではシャドーAIを防げません。IdP(Microsoft Entra IDやOkta)の条件付きアクセスを設定し、「MDMで管理された会社支給PC以外からの認証を物理的に弾く」システム制御(強制)を実施してください。 - 社内RAGの構築時に権限分離の棚卸しを怠る
対策: 既存の社内ストレージに放置された「誰でも閲覧可能な機密ファイル」をAIが読み取ってしまう事故が頻発しています。AIを接続する前に、必ずデータ所有者とアクセス権限の棚卸しを先行させてください。 - 画像解析機能(マルチモーダル)のリスクを軽視する
対策: スマホでのテキスト入力だけでなく、書類やホワイトボードをカメラで撮影してAIに入力する行為も情報漏洩に直結します。ガイドラインには「カメラ撮影によるデータ投入の禁止」を明示的に記載してください。
実務で直面する疑問(FAQ)
Q1. 従業員の私用携帯(スマートフォン)からのChatGPT利用を技術的に完全にブロックすることは可能ですか?
社内Wi-Fiや社用PCからのアクセスはURLフィルタリング等で遮断できますが、従業員が「私用スマホのセルラー回線(4G/5G)」を用いてプライベートでアクセスすること自体を企業の技術で直接防ぐことは不可能です。
実効性のあるアプローチは、社内情報やファイルを私用スマホへ転送する行為(メール転送やクラウド共有)を厳格に遮断することと、社用PC上に「社外秘データを扱える安全な法人向けAI環境」を提供し、わざわざ私用スマホを取り出してコピペする動機そのものを無くすことです。
Q2. ChatGPT Plusと法人向けプラン(Enterprise等)の決定的な違いは何ですか?
最大のセキュリティ差分は、「入力データのモデル学習利用」「SSO(シングルサインオン)とIDプロビジョニング(SCIM)の対応可否」、そして「全社プロンプト監査ログの取得可否」です。
法人プランでは入力データがAIの学習に使われないことが規約で保証される上、社員が退職・休職した際、社用データを入力したAIアカウントへのアクセス権を会社側から一括で剥奪できるため、情報持ち出しリスクを極小化できます。
Q3. 社員が誤って機密データをChatGPTに入力してしまった場合、情シスが最初に取るべき対応は?
技術面では、直ちに該当アカウントのログインセッションを強制切断し、APIキーが関わる場合は即時失効させます。次にログから「いつ・どのようなデータが送信されたか」を保全します。法務面では漏洩データに個人情報が含まれるかを確認し、1,000件を超える場合などは個人情報保護委員会への報告と本人への通知が義務付けられているため、即座にCSIRTと連携して対応を判断してください。
導入初週(1週間)の定着ロードマップ
私用端末でのシャドーAIを排除し、安全な全社AI利用基盤を迅速に定着させるための5日間ステップです。
- Day 1: 端末利用とシャドーAIの全社棚卸し
プロキシログ、DNSクエリ、SaaS台帳を調査し、現場で使われているAIツールをリストアップする。社内データを「公開可情報」「社外秘情報」「高度機密」の3段階に分類する。 - Day 2: 法人向け環境の準備とIdP(SSO/MFA)強制
SSOおよびSCIMに対応した法人プランを配備。条件付きアクセス(Conditional Access)を設定し、MDM管理外の私用スマホや自宅PCからのWebアクセスを物理的に遮断する。 - Day 3: 個人向けChatGPT環境への通信遮断
社内ネットワークおよび社用PCのURLフィルタリングにより、個人向けChatGPT(非エンタープライズ領域)への通信を遮断し、法人用テナントへ強制リダイレクトさせる。 - Day 4: AI Gateway検証とRAGのPre-filtering実装
全てのAIトラフィックをAI Gatewayに集約し、機密情報の自動マスキングを稼働させる。RAG環境では検索実行前の権限照合(Pre-filtering)を実装し、テストアカウントで漏洩がないかを検証する。 - Day 5: 端末監視とインシデント初動体制の確立
SIEMと連携し、深夜帯の大量プロンプト送信や未知の海外IPからのアクセスを検知・アラート化する。万が一の漏洩に備え、アカウント失効とCSIRT連携の初動判断フローを文書化して運用を開始する。
まとめ
生成AIの業務利用において、利用を形式的に「全面禁止」することは、私用スマホや個人のPCでの利用を加速させ、完全なブラックボックス化(シャドーAI)を招くだけです。企業の情シス・セキュリティ部門が取るべきアクションは以下の3点です。
- 私用端末からのアクセスをルール(お願い)だけでなく、条件付きアクセス等のシステム制御(強制)で物理的に弾く
- 社外秘データを安全に扱える、SSO・監査ログ完備の「法人向けAI環境」を迅速に現場へ提供する
- 社内RAGを構築する際は、必ず検索対象を権限に応じて絞り込む「Pre-filtering(検索前除外)」を実装する
シャドーAIによる情報漏洩リスクを根本から遮断するため、まずは社内ネットワークからの個人向けAIアクセスを制限し、公式環境の配備を急いでください。
参考文献
- 総務省, 『令和7年版 情報通信白書』, 2025年
- IBM, “Cost of a Data Breach Report 2025”, 2025年
- Group-IB, “Over 100,000 compromised ChatGPT accounts found on dark web marketplaces”, 2023年
- OpenAI, “March 20, 2023 ChatGPT outage: Here’s what happened”, 2023年
- デジタル庁, 『行政の進化と革新のための生成AIの調達・利活用に係るガイドライン』, 2025年

コメント