企業ネットワークのセキュリティ設計において、古くから基本中の基本とされてきたのが「DMZ(非武装地帯)」の構築です。Webサーバやメールサーバをインターネットに公開しつつ、社内の機密データを攻撃から守るための重要な役割を担っています。
しかし、クラウドサービスの台頭やリモートワークの普及に伴い、ネットワークの境界線が曖昧になる中、「ゼロトラストの時代にDMZはもう時代遅れなのではないか?」という疑問を持つネットワーク担当者も増えています。
結論から言えば、自社で外部公開サーバ(オンプレミス・IaaS問わず)を運用する限り、外部と内部を分離するDMZ(あるいはパブリックサブネット)の概念が不要になることはありません。
本稿では、インフラ・ネットワーク担当者に向けて、DMZの基本的な3層構造、置くべきサーバと置いてはいけないサーバの明確な基準、ファイアウォール(FW)の方向別通信制御ルールから、ラテラルムーブメント(横移動)のリスク、そしてゼロトラストアーキテクチャとの補完・共存方法までを体系的に解説します。
【3秒でわかる結論:DMZ設計と運用の要点】
・基本構造: 外部(インターネット)と内部(社内LAN)の間に設ける、独立した中間ネットワーク領域。
・配置の鉄則: WebやMail等の「公開サーバ」はDMZへ、DBやAD等の「機密データを扱うサーバ」は内部へ。
・通信ルール: DMZから内部LANへの通信は最重要の防御ポイント。必要最小限の特定ポートのみに絞る。
・ゼロトラストとの関係: DMZは不要にならない。境界防御(DMZ)で不正アクセスを緩和し、内部はゼロトラスト(継続的検証)で守る多層防御がベスト。
DMZとは何か:境界防御の中核を担う「非武装地帯」
DMZの定義と名称の由来
DMZは、英語の「DeMilitarized Zone」の略称で、日本語では「非武装地帯」と訳されます。ネットワークセキュリティにおいては、インターネットなどの信頼できない外部ネットワークと、保護すべき社内LAN(内部ネットワーク)の中間に設置される、隔離されたネットワークセグメントを指します。
この名称はもともと軍事用語であり、敵対する2つの勢力間に設けられた「双方の軍事活動が禁止された緩衝地帯」に由来します。ネットワークの世界でも同様に、外部と内部が直接通信することを防ぐ「緩衝地帯」として機能します。
家庭用ルータの「DMZホスト」機能との決定的な違い
家庭用のWi-Fiルータ等に備わっている「DMZホスト」機能と、企業ネットワークにおけるDMZは概念が異なります。
家庭用ルータのDMZホストは、特定のPCやゲーム機1台に対して「ルータのファイアウォール(ポートフィルタリング)をすべて無効化し、インターネットから全通信を直通させる機能」に過ぎません。一方、企業ネットワークにおけるDMZは、2つのファイアウォールに挟まれた「独立したサブネット(空間)」であり、より厳格なアクセス制御が行われるアーキテクチャです。
DMZが必要とされる理由と境界防御モデル
外部公開サーバと内部ネットワークを分離する目的
企業がWebサイトやメールシステムを提供するためには、インターネットから誰でもアクセスできるサーバを配置する必要があります。もし、これらの公開サーバを社内のPCやデータベースと同じ「内部ネットワーク」に直置きしてしまったらどうなるでしょうか?
万が一、Webサーバの脆弱性を突かれてサーバが乗っ取られた場合、攻撃者はそこを足場にして、社内の機密データや基幹システムへ自由にアクセスできてしまいます。DMZを設ける最大の目的は、「公開サーバが侵害されたとしても、被害をDMZ内だけに封じ込め、内部ネットワークへの侵入を阻止する(セグメンテーション)」ことにあります。
境界防御モデルの基本思想
DMZは、従来のネットワークセキュリティの主流である「境界防御モデル」を体現しています。ネットワークを「外部(危険)」「中間/DMZ(限定的許可)」「内部(安全)」の領域に分け、その境界(関所)にファイアウォールを置いて通信をコントロールすることで、内部の資産を保護するという考え方です。
DMZの基本構成(3層構造)
DMZを用いたネットワーク設計は、基本的に「外部・DMZ・内部」の3層構造と、それらを区切るファイアウォールによって構築されます。
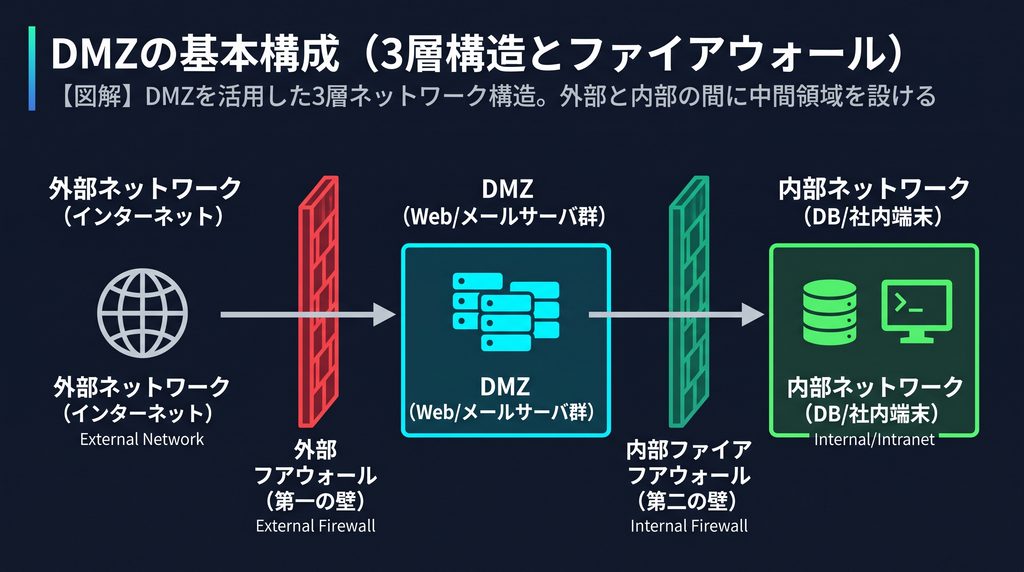
外部FW・DMZ・内部FWの役割
| 構成要素 | 役割と特徴 |
|---|---|
| 外部ネットワーク | インターネット。誰がアクセスしてくるかわからない「信頼できない領域」。 |
| 外部ファイアウォール | インターネットからDMZへの通信を制御する「第一の壁」。公開サービス(HTTP/HTTPS等)の通信のみを通す。 |
| DMZ(中間領域) | 外部に公開するサーバ(Webサーバ等)を配置する隔離領域。攻撃の標的になりやすい。 |
| 内部ファイアウォール | DMZから内部ネットワークへの通信を厳格に制限する「第二の壁」。万一DMZが突破されても内部を守り抜く。 |
| 内部ネットワーク | 社員のPCやデータベースなど、外部からの直接アクセスを一切許可しない「信頼すべき領域」。 |
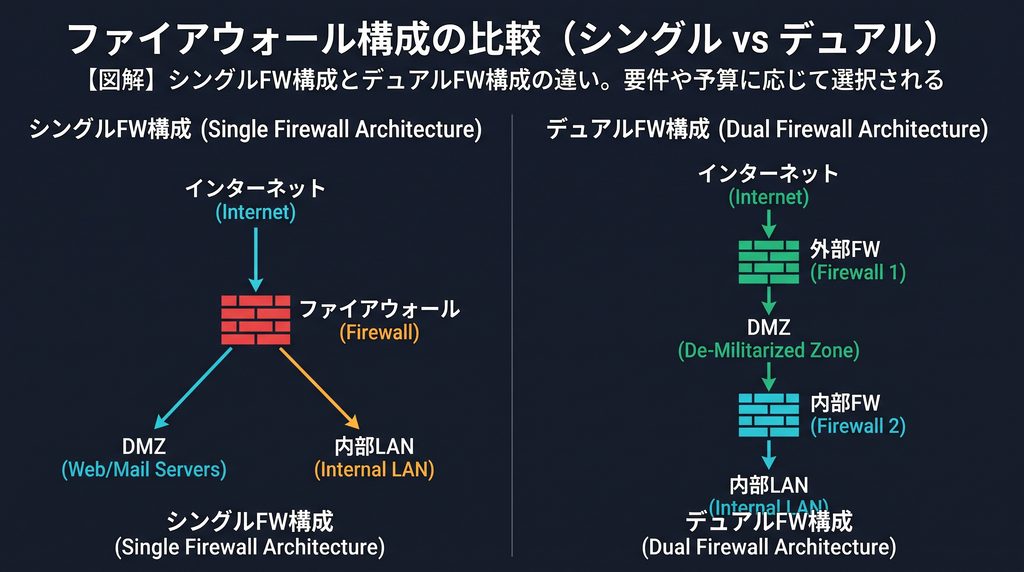
ファイアウォール構成パターンの比較
DMZを物理的・論理的にどう構築するかによって、「シングルFW構成」と「デュアルFW構成」の2パターンに大別されます。
- シングルFW構成: 1台のファイアウォールに3つのインターフェース(LANポート等)を持たせ、それぞれをインターネット、DMZ、内部LANに接続します。コストや管理の手間が省ける反面、FW自体に脆弱性があったり設定ミスをしたりすると、一網打尽にされるリスクがあります。
- デュアルFW構成: 外部FWと内部FWの2台の物理機器を用意し、その間にDMZのスイッチを置く構成です。異なるベンダーのFW製品を配置することで、片方のFWのゼロデイ脆弱性がもう片方に波及するリスクを抑える(多層防御)ことができ、大規模・高セキュリティな環境で採用されます。
DMZに置くサーバ・置かないサーバの鉄則
DMZの設計で最も重要なのは、「どのサーバをどこに配置するか」のマッピングです。この配置を誤ると、DMZを構築した意味がなくなります。
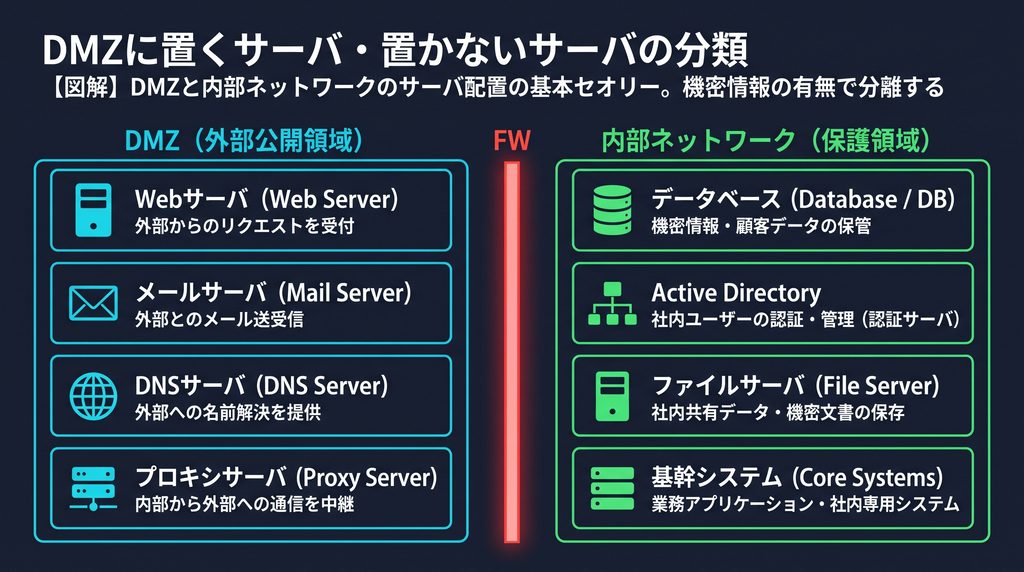
DMZに「置く」代表的なサーバ
インターネットからのアクセスを直接受け付ける必要がある「中継・受付・公開」の役割を持つサーバを配置します。
- Webサーバ: 企業サイトやWebアプリケーションを提供する。
- メールサーバ(MTA): 外部からのメールを受信する。
- DNSサーバ(公開用): 自社ドメインの名前解決を外部に応答する。
- リバースプロキシ / WAF: 外部からの通信を代理で受け取り、検査した上で内部へ転送する。
- リモートアクセスVPN装置: 外部からの社員のVPN接続を受け付けるゲートウェイ。
DMZに「絶対に置かない」サーバ
外部から直接アクセスされる必要がなく、機密データの保管や業務処理の中核を担うサーバは、必ず内部ネットワークに配置します。
- データベース(DB)サーバ: 顧客の個人情報やアプリケーションのデータを保存する。
- 認証サーバ(Active Directory等): 社内ネットワークのユーザーIDやパスワードを管理する。
- ファイルサーバ / 基幹システム(ERP): 社外秘のドキュメントや業務システム。
※Webシステムの場合、DMZにWebサーバを置き、内部ネットワークにDBサーバを置いて、内部FW越しに必要なクエリ(SQL等)通信のみを許可する「Web-DB分離構成」がセキュリティの基本となります。
DMZ設計時の通信制御(ファイアウォールルール)
ファイアウォール(FW)のルールは、「すべて拒否(Deny All)」をベースとし、業務に必要な通信のみをピンポイントで許可するホワイトリスト方式で設計します。
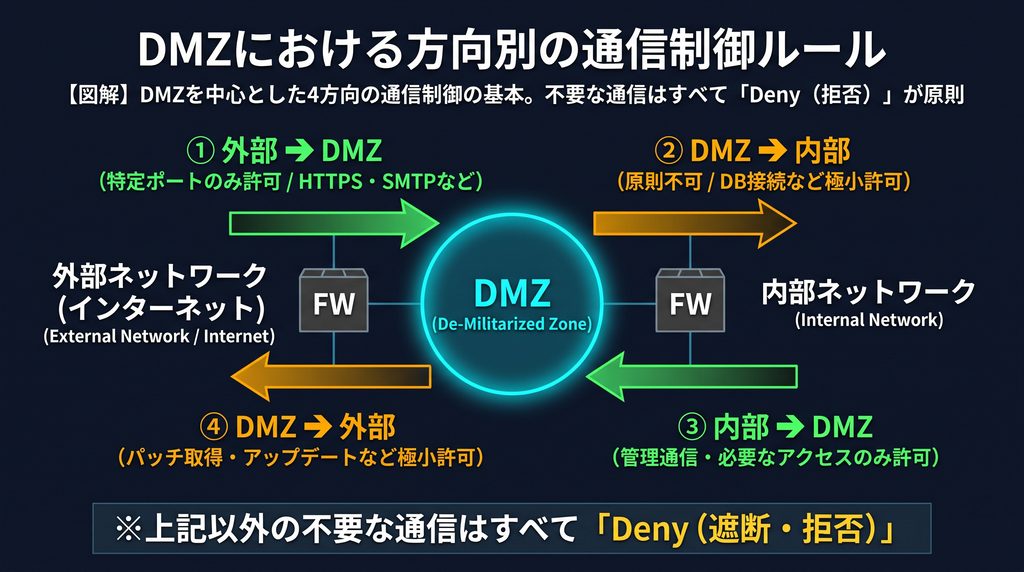
4つの方向別アクセス制御セオリー
- 外部 ➔ DMZ(限定的許可):
提供するサービスに必要なポートのみを開放します。例えばWebサーバならHTTPS(443/TCP)のみ。SSH(22/TCP)やRDP(3389/TCP)などの管理ポートを外部に公開してはいけません。 - DMZ ➔ 内部(厳格な制限・最重要):
ここがセキュリティの生命線です。 DMZのWebサーバから内部DBサーバへのSQL通信(例: 3306/TCP)など、必要不可欠な通信だけを「送信元IP・宛先IP・特定ポート」で極限まで絞り込みます。それ以外の通信は一切拒否します。 - 内部 ➔ DMZ(管理アクセスの許可):
社内の管理者端末からDMZのサーバに対するメンテナンス通信(SSHやRDP、監視ツール通信)を許可します。これも全社内LANから許可するのではなく、管理セグメントからの通信に限定すべきです。 - DMZ ➔ 外部(最小限の許可):
DMZのサーバがOSのアップデートやパッチを取得するための通信(HTTP/HTTPS)、あるいは外部APIへの通信のみを許可します。この制限は、マルウェア感染時のC2サーバ(指令サーバ)へのコールバック通信を防ぐために重要です。
DMZでも防げない攻撃と運用上のリスク
DMZは魔法の盾ではありません。設計や運用を誤れば、容易に突破されます。
1. 侵入後のラテラルムーブメント(横移動)
DMZ内の公開サーバは、ゼロデイ脆弱性などを突かれて「乗っ取られること」を前提に設計すべきです。もし、DMZから内部ネットワークへの設定不備があったり、DMZのサーバ内に内部システムへの管理者パスワードが平文で保存されていたりすると、攻撃者はそれを足がかりに内部へ侵入(ラテラルムーブメント)します。
2. ファイアウォールルールの肥大化と放置
長年運用していると、「検証のための一時的な許可ルール」や「すでに廃止されたシステムの許可ルール」が削除されずに蓄積していきます。こうした不要なルール(穴)は、攻撃者に内部へ通じる抜け道を与えてしまいます。
3. パッチ管理とログ監視の欠如
DMZに置かれたサーバのOSやミドルウェアのパッチ適用を怠ることは、泥棒に玄関の鍵を渡すようなものです。定期的な脆弱性対応と、ファイアウォール・Webサーバのアクセスログを監視し、異常な通信を即座に検知(SIEM等の活用)する運用体制が不可欠です。
ゼロトラスト時代におけるDMZの役割
近年、「社内ネットワークは安全である」という境界防御の前提を捨て、「すべての通信を信頼せず、その都度検証する」という「ゼロトラストアーキテクチャ」が主流になりつつあります。
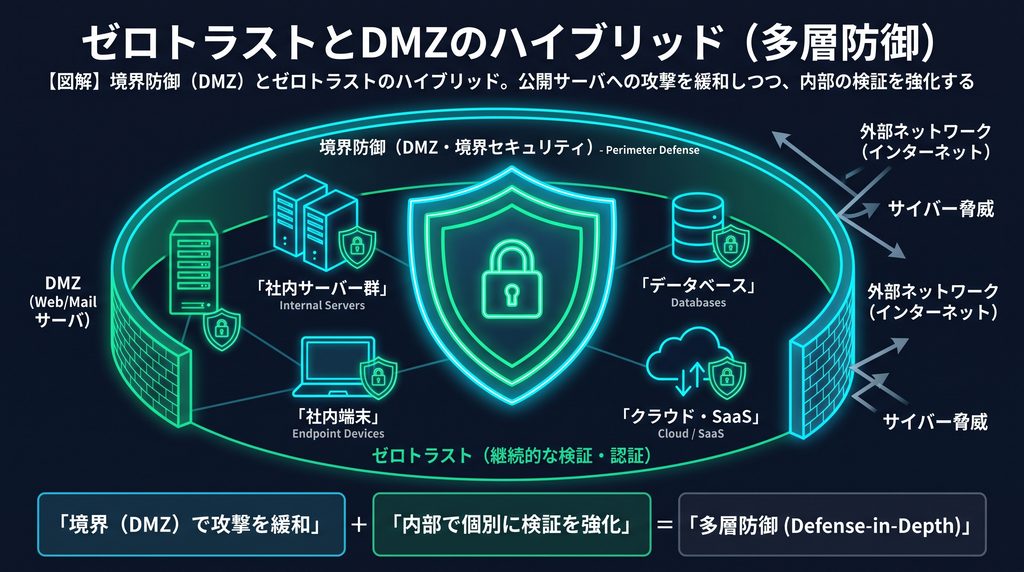
「DMZは時代遅れ・不要」は本当か?
一部で「ゼロトラスト時代にDMZは不要になる」と語られますが、これは企業が「すべてのシステムをSaaS(Microsoft 365など)へ完全移行し、自社で公開サーバを一切持たないフルクラウド環境」を実現した場合に限られます。
自社でWebサービスを提供したり、独自の公開システムを運用(オンプレミス、あるいはAWSなどのIaaS上)したりしている限り、「インターネットからのアクセスを受ける領域(DMZ / パブリックサブネット)」と「守るべき領域(内部LAN / プライベートサブネット)」を分割する設計思想は絶対に消滅しません。
ハイブリッド構成(共存・補完的な位置づけ)
現代のベストプラクティスは、DMZとゼロトラストの「ハイブリッド(多層防御)」です。
インターネットからの無差別なサイバー攻撃やポートスキャンは、従来の境界防御(FW/DMZ)で弾き落とします。その上で、内部ネットワークやDMZへアクセスする社内ユーザーに対しては、ゼロトラストの原則(IAMによる厳格な身元確認、多要素認証、端末の健全性チェック)を適用し、ラテラルムーブメントを封じ込めるのが最も現実的かつ強固なアプローチです。
自社にDMZ(またはセグメント分離)が必要かを判断するポイント
クラウド時代におけるネットワーク設計の判断基準を整理します。
| 自社の状況 | DMZ・セグメント分離の必要性 |
|---|---|
| 自社でWebサーバ等をオンプレミスで運用している | 必須。 従来の物理FWを用いた厳密なDMZ設計が必要です。 |
| システムをAWSやAzureなどのIaaSに構築している | 必須。 クラウド上でのパブリックサブネットとプライベートサブネットの分離設計(クラウド版のDMZ)が必要です。 |
| すべてSaaS(外部サービス)を利用している | 不要。 公開サーバを持たないため、ゼロトラスト型(IDベース)のアクセス管理へ投資を集中すべきです。 |
DMZの設計・運用に不安がある場合
自社のファイアウォールの通信ルールが適切か、DMZ内のサーバに既知の脆弱性が放置されていないか、設定不備による内部への侵入ルートが存在しないかを客観的に評価することは、インシデントを防ぐ上で極めて重要です。
ネットワーク設計の妥当性評価や、攻撃者の視点で侵入が可能かをテストしたい場合は、GMOサイバーセキュリティ byイエラエの提供する「ペネトレーションテスト(侵入テスト)」や「脆弱性診断」などの専門サービスの活用を検討することをお勧めします。
まとめ
DMZ(非武装地帯)は、外部向けサービスを安全に提供しながら、内部ネットワークの機密データを守るための堅牢な「盾」と「隔離部屋」の役割を果たします。
設計においては「機密データ(DB等)は絶対にDMZに置かない」「DMZから内部への通信は極限まで絞り込む」という鉄則を遵守してください。さらに、クラウドやゼロトラストアーキテクチャが主流となる現代においても、公開サーバを運用する限り、境界を分断するセグメンテーションの考え方は「パブリックサブネット」等の形で脈々と受け継がれています。
まずは一度、自社のファイアウォールの設定(ルールセット)を棚卸しし、不要な通信経路が開いたまま放置されていないか、確認することから始めてみましょう。
参考文献
- NIST(米国国立標準技術研究所), “SP 800-207, Zero Trust Architecture“, 2026年公表
- IPA(独立行政法人 情報処理推進機構), “企業向けネットワーク設計ガイド“, 2026年公表
- 総務省, “テレワークセキュリティガイドライン(境界防御とゼロトラスト)“, 2026年公表

コメント