ソフトウェア開発におけるアジリティ(スピード)が企業の競争力を左右する時代において、多くの開発現場が「リリース直前のセキュリティチェックで重大な脆弱性が見つかり、公開延期や大規模な手戻りが発生する」という深刻なジレンマに直面しています。
このボトルネックを打破し、開発スピードと安全性を高い次元で両立させるアプローチとして注目されているのが「DevSecOps(デブセックオプス)」です。DevSecOpsとは、開発(Development)・セキュリティ(Security)・運用(Operations)を分断せず、開発ライフサイクルの初期段階からセキュリティを自動的に組み込んでいく設計思想です。
しかし、現場からは「DevOpsと何が違うのか?」「高価なセキュリティツールを導入すれば実現できるのか?」といった疑問や誤解も少なくありません。
本稿では、開発部門およびセキュリティ担当者に向けて、DevSecOpsの基本定義、DevOpsとの本質的な違い、シフトレフトの仕組み、CI/CDパイプラインへの組み込み手順、そして中小規模のチームでも無理なく定着させられる「スモールスタート4ステップ」を客観的に解説します。
【3秒でわかる結論:DevSecOpsの要点と基本原則】
・本質: 開発・セキュリティ・運用が責任を共有し、プロセス全体にセキュリティを溶け込ませる文化と仕組み。
・DevOpsとの違い: リリース直前の「最後の関門」だったセキュリティを、パイプライン内の「継続的自動チェック」へ転換する。
・シフトレフトの真実: 早期発見(シフトレフト)だけでなく、本番運用後の継続監視(シフトライト)との両輪が必須。
・導入の鉄則: 一度に全ツールを入れない。効果が高く開発負荷が低い「シークレット検出」や「SCA」から小さく始める。
DevSecOpsとは:開発・セキュリティ・運用が責任を共有する新常態
DevSecOpsとは、開発(Development)・セキュリティ(Security)・運用(Operations)の3者が密接に連携し、企画・設計から実装、テスト、本番運用に至る全工程を通じてセキュリティを継続的に担保するアプローチです。
従来のウォーターフォール型や初期のDevOps環境では、セキュリティ担当チームは開発組織の外側に位置し、リリース直前に「受け入れテスト(最後の関門)」として脆弱性診断を行う運用が一般的でした。しかし、この方式では脆弱性が発見された際のコード修正範囲が広がり、手戻りによる巨額のコストやリリース遅延を引き起こしていました。
DevSecOpsでは、「最後にまとめて検査する」という発想を根本から捨て去り、開発プロセスの中にセキュリティチェックを自動的・日常的に組み込みます。問題を極めて小さいうちに開発者自身が解消できる環境を整えることで、スピードを損なうことなく安全なソフトウェアの継続的デリバリーを実現します。
DevSecOpsとDevOpsの違い:対立ではなく発展形
DevSecOpsと従来のDevOpsは対立する概念ではありません。「DevOpsによって確立されたアジャイルな自動化パイプラインに、セキュリティの観点をネイティブに融合させた発展形」と位置づけられます。
| 比較項目 | 従来のDevOps | DevSecOps |
|---|---|---|
| 最優先の目的 | 開発と運用の連携によるリリース速度・頻度の最大化 | 開発スピードを維持しながら、継続的セキュリティを両立 |
| セキュリティの実施時期 | 開発完了後、ステージング環境やリリース前にまとめて実施 | 企画・設計・コミット・ビルドなど、すべての初期段階から分散組み込み |
| 責任の所在 | 開発は開発チーム、運用はインフラ、セキュリティはセキュリティ専任チーム | 開発・運用・セキュリティが「全員で責任を共有(Shared Responsibility)」 |
| パイプラインの自動化範囲 | コードビルド、単体テスト、インフラデプロイが中心 | 静的解析、OSSスキャン、構成監査などのセキュリティテストも自動実行 |
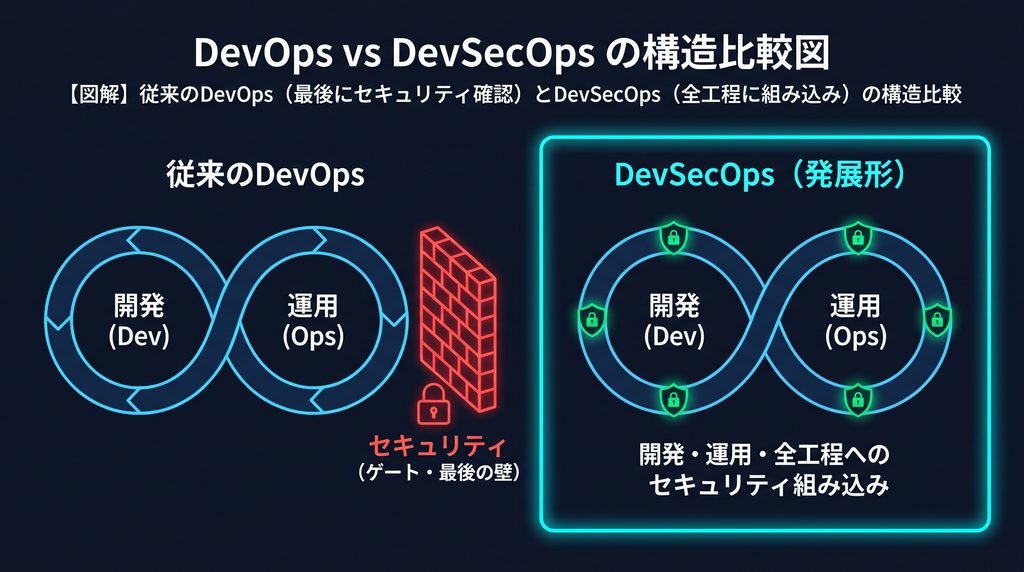
DevSecOpsの狙いは、チェック項目を増やして開発者を縛ることではありません。むしろ、セキュリティ検証を自動化して開発者の手元へ即時フィードバックすることで、後工程で発生する手戻り工数を組織全体から削減することが真の目的です。
なぜ今DevSecOpsが必要とされるのか:手戻りコストと脅威の加速
DevSecOpsへの移行が急務となっている背景には、現代のソフトウェア開発を取り巻く4つの構造的変化があります。
- 開発スピードの超高速化: クラウドやマイクロサービス、アジャイル開発の普及により、週単位・日単位での高頻度デプロイが常態化しました。数週間を要する従来型のセキュリティ診断ではリリースの波に追いつけません。
- 後工程での修正コストの爆発: NIST(米国国立標準技術研究所)等のデータでも示されている通り、運用開始後に発見された欠陥の修正コストは、設計・コーディング段階での修正と比較して数十倍に跳ね上がります。
- オープンソースソフトウェア(OSS)のサプライチェーン攻撃: 現代のアプリケーションの80%以上は外部のOSSライブラリで構成されています。自社のコードだけでなく、依存ライブラリに混入する既知の脆弱性を継続的に監視する体制が不可欠となっています。
- セキュリティ・バイ・デザインの社会的要求: 政府や公的機関(IPA等)のガイドラインにおいても、企画・設計段階からセキュリティを組み込む「セキュリティ・バイ・デザイン」が調達基準として義務化されつつあります。
シフトレフト(早期発見)とシフトライト(本番監視)の両輪
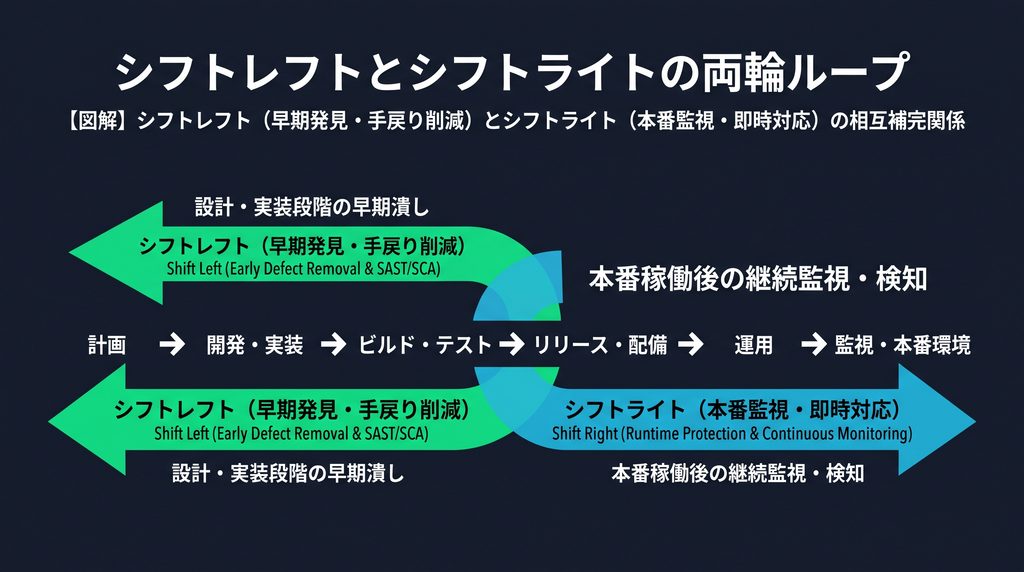
DevSecOpsを語る上で欠かせない概念が「シフトレフト(Shift Left)」です。開発ライフサイクル(計画 ➔ コーディング ➔ ビルド ➔ テスト ➔ デプロイ ➔ 運用)を左から右への時系列として捉えた際、セキュリティの確認をできるだけ「左側(=より早い段階)」に前倒しすることを意味します。
アナリスト見解:シフトレフト偏重の罠と「シフトライト」の重要性
多くの組織が「シフトレフトさえ徹底すれば完璧だ」と誤解しがちです。しかし、どれほど上流で対策しても、本番環境特有のクラウド設定ミスや、ゼロデイ脆弱性、リリース後に新たに公表されたOSSの脆弱性を100%防ぐことは不可能です。
したがって、設計やコード段階で潰せるものを早く潰す「シフトレフト」を土台としつつ、本番環境での振る舞い検知やリアルタイム監視を行う「シフトライト(Shift Right)」を組み合わせた両輪のループを回すことが、実効性のあるDevSecOpsの完成形となります。
CI/CDパイプラインへセキュリティを組み込む仕組み
DevSecOpsの思想を日々の開発業務に落とし込む具体的な基盤が、CI/CD(継続的インテグレーション/継続的デプロイ)パイプラインへのセキュリティ自動テストの組み込みです。
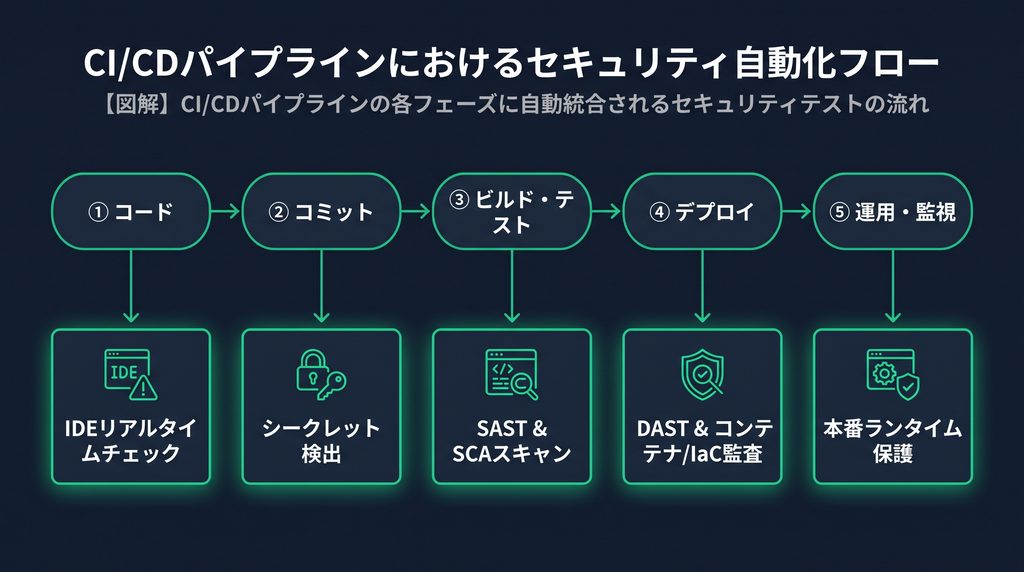
開発フェーズごとに組み込まれる自動チェック
- コーディング時(エディタ連携): 開発者がIDE(VS Code等)上でコードを書いている最中に、リンターやセキュリティプラグインが安全でない記法やパスワードのハードコードを検知して警告する。
- コミット・プッシュ時(Pre-commitフック): Gitへコードを送信する直前に、APIキーや秘密鍵などの機密情報(シークレット)が紛れ込んでいないかを自動スキャンし、混入があればプッシュをブロックする。
- プルリクエスト・統合時(CIビルド): コードが統合される際、自動テストの一環として静的解析(SAST)とOSS依存関係チェック(SCA)が走り、重大な脆弱性がある場合はマージを自動保留する。
- ステージング・デプロイ前(CDテスト): 擬似的に立ち上げたコンテナやテスト環境に対して動的テスト(DAST)やインフラ構成(IaC)スキャンを実行し、稼働状態でのリスクを検証する。
- 本番稼働後(運用監視): コンテナレジストリやクラウド環境を定期スキャンし、新しく発見された脆弱性や設定不備を自動でチケット化して開発者へ通知する。
DevSecOpsを支える主要ツール・手法の6大カテゴリ
パイプラインを自動化するために用いられるセキュリティツールは、検査する対象(ターゲット)によって明確に役割が分かれています。
| ツールカテゴリ(略称) | 正式名称と概要 | 主な検査対象 | パイプラインでの実行タイミング |
|---|---|---|---|
| SAST | 静的アプリケーションセキュリティテスト (コードを実行せず構文解析して脆弱性を検出) |
自社開発したソースコード | PR作成時・CIビルド時 |
| SCA | ソフトウェアコンポジション解析 (利用しているOSSやライブラリの既知脆弱性・ライセンス検査) |
サードパーティ製OSS、パッケージ依存関係 | PR作成時・日次定期スキャン |
| DAST | 動的アプリケーションセキュリティテスト (動作中のWebアプリに対して外部から擬似攻撃を実施) |
稼働中のWebアプリ、APIエンドポイント | ステージング環境での結合テスト時 |
| シークレット検出 | ソースコードやコミット履歴内の認証情報検知 | APIキー、アクセストークン、パスワード文字列 | ローカルコミット時・プッシュ直前 |
| コンテナスキャン | コンテナOSやベースイメージに含まれる脆弱性検知 | Dockerイメージ、コンテナレジストリ | イメージビルド時・レジストリ登録時 |
| IaCスキャン | コード化されたインフラ構成の設定不備・過剰権限検知 | Terraform、Kubernetesマニフェスト、CloudFormation | インフラコードのコミット時・適用前 |
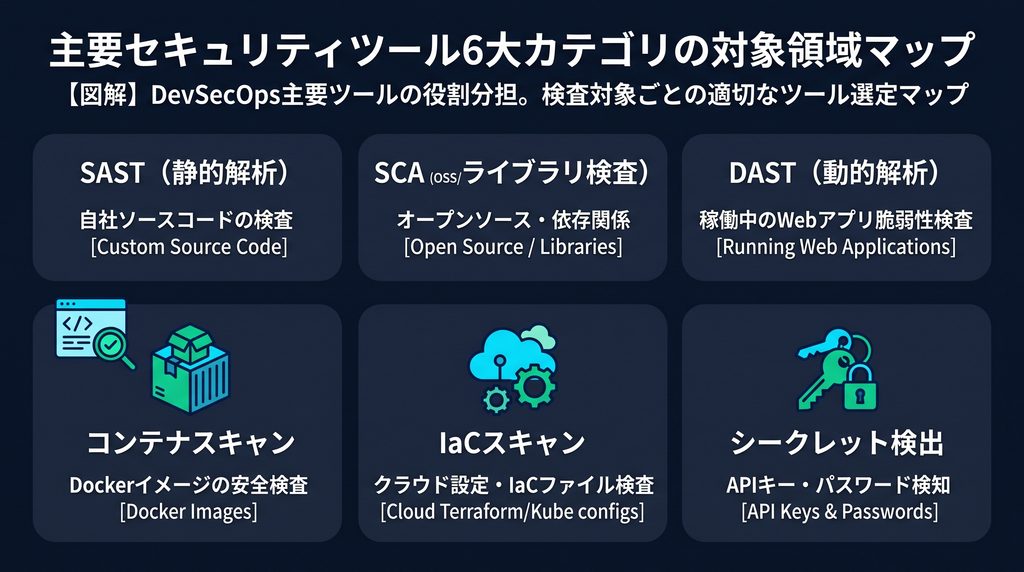
自社でゼロからコードを書く比率よりも、外部ライブラリを組み合わせて開発する比率が高い近年のプロジェクトでは、SAST(自社コード)よりもまずSCA(OSS管理)やシークレット検出を優先配備するのが実務上の定石です。
小さく始めて育てる:DevSecOps導入の4ステップ
DevSecOpsの導入で最も避けなければならない失敗は、「最初から全工程に多数のツールを詰め込み、膨大な誤検知(False Positive)によって開発パイプラインを停止させ、開発者を疲弊させてしまう」ことです。
中小企業やセキュリティ専任がいない組織であっても、以下の4ステップで「低負担・高効果」な領域からスモールスタートすることが成功の鉄則です。
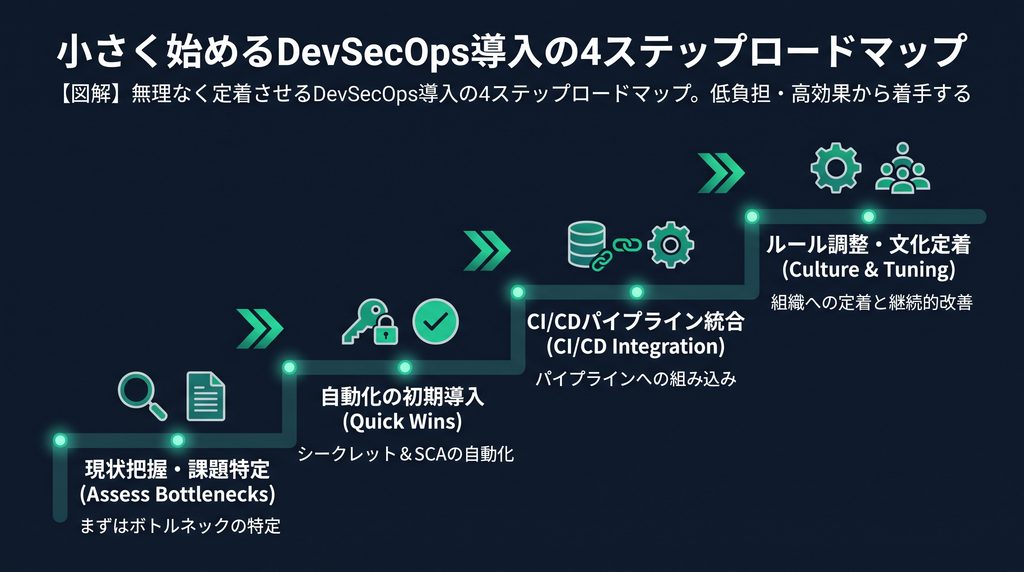
- ステップ1:現状のボトルネック特定とスコープ決定
過去のプロジェクトで「どのようなセキュリティ不備でリリースが遅れたか」を振り返ります。最初から全社システムを対象にせず、頻繁にリリースが行われる1つのWebサービスや新規開発リポジトリをパイロット対象に選定します。 - ステップ2:即効性の高い「シークレット検出」と「SCA」の導入
開発者の学習コストがほぼゼロで、誤検知によるストレスが少ないツールから着手します。GitHubのSecret ScanningやDependabotなどの標準機能を有効化し、「APIキーの流出防止」と「OSSライブラリの自動更新」を定着させます。 - ステップ3:CIパイプラインへのSAST・IaCスキャンの統合
開発者が運用に慣れてきた段階で、プルリクエスト時に走る軽量なSAST(静的解析)やIaCスキャンをパイプラインへ接続します。この際、最初は「重大度:Critical(最重要)」のアラートのみをビルドブロックの条件とし、軽微な警告で開発を止めない設計にします。 - ステップ4:誤検知のチューニングと文化の共有
検出されたアラートの妥当性を定期的に振り返り、自社の文脈に合わないルールを除外(チューニング)します。あわせてセキュリティ研修を行い、「セキュリティは開発者自身の品質保証の一部である」という責任共有の文化を育みます。
DevSecOpsに関するよくある誤解と回避策
導入推進時に直面しがちな3大誤解をあらかじめ認識しておくことで、組織のハレーションを未然に防ぎます。
- 誤解1:「専用ツールを買って導入すればDevSecOpsが完成する」
ツールはプロセスを自動化するための手段に過ぎません。検出された脆弱性を「誰が、いつトリアージして修正するのか」という社内運用ルールや、開発者への適切な権限委譲がなければ、ツールは形骸化して放置されます。 - 误解2:「すべてのセキュリティチェックをCIで完全自動化しなければならない」
ビジネスロジックの脆弱性や複雑なアクセス認可の欠陥は、自動スキャナーでは検知できません。CI/CDによる自動化を基本としつつ、設計時の「脅威モデリング」や要所での「専門家による手動脆弱性診断」を組み合わせるハイブリッド体制が現実解です。 - 誤解3:「DevSecOpsは大企業や高度なテック企業だけのものである」
GitHubやGitLabなどのモダンな開発プラットフォームには、標準で多くのセキュリティ自動化機能が組み込まれています。少人数のチームであっても、ボタンを1つ有効化して設定を記述するだけで、今日からDevSecOpsの第一歩を踏み出すことが可能です。
よくある質問(FAQ)
Q1. DevSecOpsを導入すると、開発スピードは本当に落ちませんか?
A1. 導入初期の学習コストは発生しますが、中長期的には手戻りが減りスピードは向上します。
リリース直前に脆弱性が発覚して数日間〜数週間の緊急対応に追われる従来のロスと比較すると、日々のコーディングの中で数分〜数十分単位で修正を積み重ねるDevSecOpsの方が、プロジェクト全体のリードタイムを確実に短縮できます。
Q2. セキュリティ専任の担当者が社内に一人もいませんが導入できますか?
A2. 導入可能です。開発者が運用できるマネージドツールの選定がポイントになります。
専任者がいない組織こそ、自動化の恩恵を最大化できます。SnykやGitHub Advanced Securityのように、「脆弱性の原因となったコード箇所と修正プルリクエストまで自動提示してくれるツール」を採用することで、セキュリティの深い専門知識がなくても開発者自身で対処を進められます。
Q3. アラートが多すぎて開発者が疲弊してしまう「アラート疲れ」はどう防ぎますか?
A3. 検出レベルの閾値を引き上げ、「致命的(Critical)な脆弱性」のみに絞って通知します。
導入初期から「Warning(注意)」レベルまで通知すると、開発者は警告を無視するようになります。最初は「公知のエクスプロイト(攻撃コード)が存在する脆弱性」や「CVSSスコア9.0以上」のみをブロック対象とし、運用が軌道に乗ってから徐々に検査範囲を広げてください。
まとめ
DevSecOpsとは、セキュリティ対策を「開発の最後に立ちはだかる関門」から、「開発プロセス全体に溶け込んだ日常的なガードレール」へと再定義するエンジニアリング文化です。
「シフトレフト」による設計・実装段階での早期排除と、「シフトライト」による本番環境での継続監視を両輪として回す。そして、シークレット検出やSCAなど、開発負荷が低く即効性のあるチェックからCI/CDパイプラインへ小さく組み込んでいく。この段階的なアプローチを実践することで、スピードと安全性を高いレベルで両立させた強固な開発組織が確立されます。
まずは今日、プロジェクトのGitリポジトリ設定を開き、標準で提供されている「シークレットスキャン」や「依存関係警告」を有効化することから着手してください。
参考文献
- OWASP Foundation, “OWASP DevSecOps Guideline“, 2026年公表
- NIST(米国国立標準技術研究所), “NIST SP 800-218: Secure Software Development Framework (SSDF)“, 2026年公表
- IPA(独立行政法人 情報処理推進機構), “セキュリティ・バイ・デザイン導入の手引き“, 2026年公表
- Cloud Security Alliance (CSA), “Six Pillars of DevSecOps“, 2026年公表

コメント