システムやアプリケーションのセキュリティを強化する上で、「脅威モデリング(Threat Modeling)」という言葉を見聞きする機会が急速に増えています。特に、DevSecOpsや「シフトレフト(セキュリティ対策を開発の初期段階へ前倒しする)」の文脈において、セキュア開発の中核を担う手法として注目されています。
しかし、現場の開発者やマネージャーからは「具体的に何をするのか?」「STRIDEなどの手法が多くてどれを使えばいいか分からない」「リリース前の脆弱性診断と何が違うのか?」といった疑問の声も少なくありません。
開発が終盤に進んでからアーキテクチャの根本的な設計不備が見つかると、修正には莫大な手戻りコストとリリース遅延が発生します。脅威モデリングは、こうした悲劇を回避し、コードを書く前の「設計段階」でリスクを特定・排除するための強力なアプローチです。
本稿では、開発およびセキュリティ担当者に向けて、脅威モデリングの目的、OWASPが提唱する基本の4ステップ、代表的な5つの手法(STRIDE、PASTA等)の比較、そして脆弱性診断との決定的な違いを客観的かつ実践的に解説します。
【3秒でわかる結論:脅威モデリングの要点】
・本質: 実装(コーディング)を行う前の「設計段階」で、システムに潜む脅威を机上で洗い出すプロセス。
・目的(シフトレフト): 上流工程で脆弱性の芽を摘むことで、後工程での巨大な手戻りコストを削減する。
・代表的手法: 最も有名な「STRIDE」のほか、ビジネスリスク重視の「PASTA」、優先度付けの「DREAD」などを組み合わせて使う。
・診断との違い: 脅威モデリングは「設計の検証」、脆弱性診断・ペネトレーションテストは「実装の検証」であり、両輪で機能する。
脅威モデリングとは:設計段階でリスクを潰す構造化プロセス
脅威モデリングとは、システムやアプリケーションの構成図(アーキテクチャ)をもとに、「どこにどのような脅威が潜んでいるか」を設計や要件定義などの上流工程で洗い出し、事前に対策を組み込むための構造化された分析プロセスです。
攻撃を受けてから対処する(モグラ叩き)のではなく、攻撃される前に攻撃者の視点に立ち、「このデータ経路は改ざんされないか」「この認証はバイパスされないか」を理論的に予測します。OWASP(Open Worldwide Application Security Project)などの国際的なセキュリティ団体も、システムの設計段階で脅威モデリングを実施することを強く推奨しています。
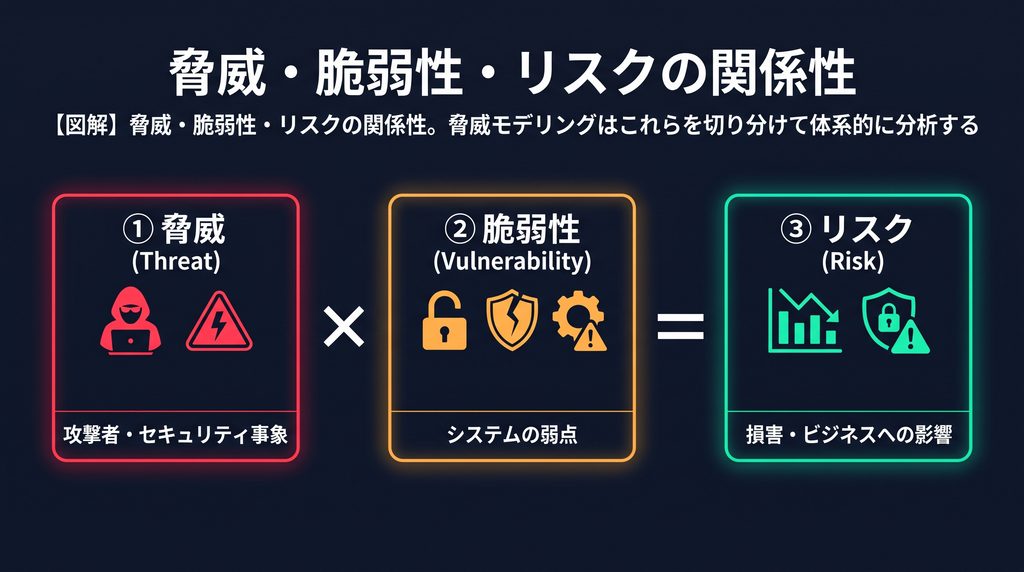
関連用語(脅威・脆弱性・リスク)の正しい切り分け
脅威モデリングを理解する上で、混同されやすい3つの用語を整理します。
- 脅威(Threat): システムに損害を与え得る事象や攻撃者の行為(例:パスワードリスト攻撃、データの盗聴)。
- 脆弱性(Vulnerability): 脅威によって悪用されるシステムの「弱点」や「設計の欠陥」(例:パスワード試行回数の制限がないこと)。
- リスク(Risk): 脅威が脆弱性を突いて実際に損害が発生する「可能性」と、その「影響度の大きさ」。
脅威モデリングは、これらを冷静に切り分け、「どの脅威が自社の弱点を突き、どれほどのリスクになるか」を評価する取り組みです。
脅威モデリングの目的と3つのメリット
開発リソースを割いてまで脅威モデリングを実施する最大の目的は、「セキュリティ問題の早期発見による手戻りコストの最小化」です。
- アーキテクチャ起因の脆弱性の発見:
ソースコードのバグは実装後のテストで発見できますが、「認証システム自体の設計ミス」や「暗号化が考慮されていないデータフロー」といった根本的な設計不備は、上流工程でなければ発見できません。 - 手戻りコストの大幅な抑制:
IBMやNISTの研究でも示されている通り、リリース後に脆弱性を修正するコストは、設計段階で修正するコストの数十倍から数百倍に跳ね上がります。早期発見はプロジェクトの予算と納期を守ります。 - 対策の優先順位付け(トリアージ):
すべてのリスクに完璧に対処することは不可能です。脅威を可視化することで、「絶対に対処すべき致命的なリスク」と「受容可能な低リスク」を切り分け、限られた開発リソースを最適配分できます。
脅威モデリングの進め方:4つの問いと4ステップ
手法によって細部は異なりますが、OWASPや「Threat Modeling Manifesto(脅威モデリング宣言)」において共通する普遍的なフレームワークが存在します。
基本となる「4つの問い」
- What are we working on?(何を対象にしているのか): 分析対象のアーキテクチャやデータフローを明確にする。
- What can go wrong?(何が問題になり得るか): STRIDEなどのフレームワークを用いて、想定される脅威を洗い出す。
- What are we going to do about it?(それに対して何をするか): 対策の実装、リスクの受容、回避などの対応方針を決定する。
- Did we do a good enough job?(十分に対応できたか): 分析の網羅性や対策の妥当性をレビューし、検証する。
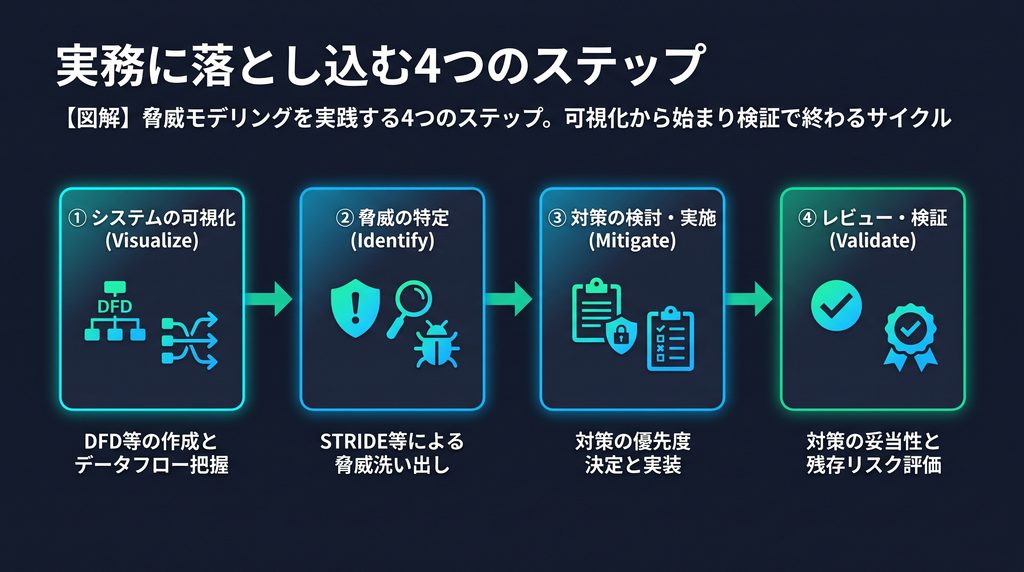
実務に落とし込む4つのステップ
実際の開発現場では、上記の問いを以下の4ステップの作業に落とし込みます。
- システムの可視化(データフロー図の作成):
システムの構成要素(プロセス、データストア、外部エンティティ)とデータの流れを図解する「データフロー図(DFD)」を作成します。特に重要なのが、認証の有無など信頼レベルが変わる境界線「信頼境界(Trust Boundary)」を明記することです。攻撃者はこの境界を狙います。 - 脅威の特定:
完成したDFDの要素に対して、後述する「STRIDE」などの手法を当てはめ、機械的に脅威を洗い出します。 - 対策の検討と優先順位付け:
洗い出された脅威に対して、リスク評価(DREAD手法など)を行い、「修正する」「緩和する」「受容する」などの判断を下します。 - レビューと検証:
開発者、セキュリティ担当者、プロダクトオーナーが同席し、脅威モデルと対策要件が実際のシステム設計に反映されているかを検証します。
脅威モデリングの代表的な5つの手法
脅威モデリングには、分析の切り口を体系化した複数のメソドロジー(手法)が存在します。システム特性に合わせて単独、あるいは組み合わせて使用します。
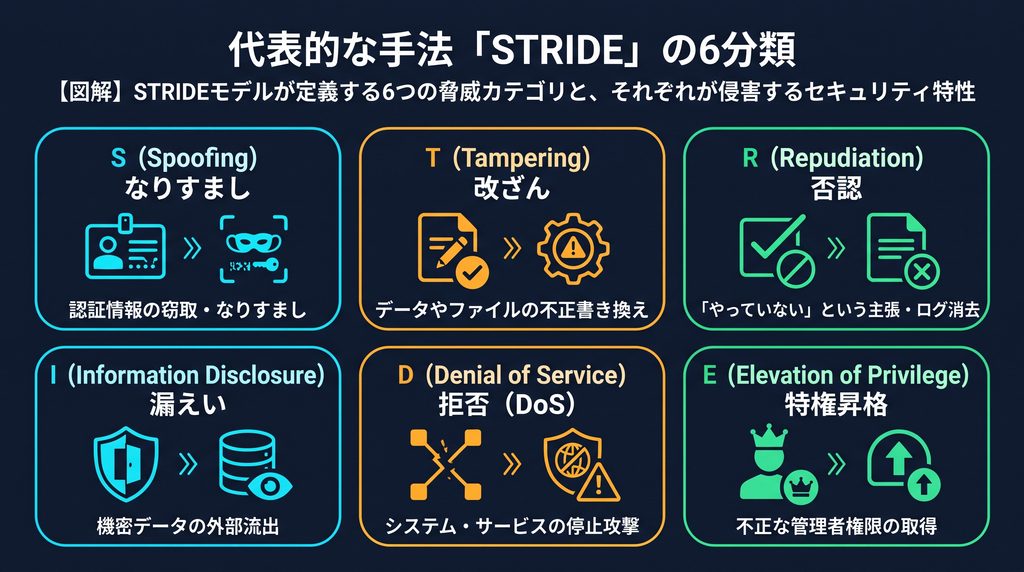
1. STRIDE(ストライド)
Microsoft社が開発した、最も汎用的で有名な手法です。脅威を6つのカテゴリの頭文字に分類し、DFDの各要素に対して網羅的なチェックを行います。
| カテゴリ(頭文字) | 意味・脅威の内容 | 侵害されるセキュリティ特性 |
|---|---|---|
| Spoofing | なりすまし(他人のIDを悪用する) | 認証性(Authentication) |
| Tampering | 改ざん(通信中や保存中のデータを書き換える) | 完全性(Integrity) |
| Repudiation | 否認(「やっていない」と言い逃れされる) | 否認防止(Non-repudiation) |
| Information Disclosure | 情報漏えい(権限のない者にデータを盗まれる) | 機密性(Confidentiality) |
| Denial of Service | サービス拒否(大量アクセス等でシステムをダウンさせる) | 可用性(Availability) |
| Elevation of Privilege | 特権昇格(一般ユーザーが管理者権限を不正取得する) | 認可(Authorization) |
2. PASTA(パスタ)
「Process for Attack Simulation and Threat Analysis」の略。技術的な脆弱性だけでなく、「ビジネスへの影響」を中心に据えた7段階のプロセスモデルです。金融システムなど、事業リスクの評価が重要な大規模プロジェクトに向いています。
3. アタックツリー(Attack Tree)
「データベースから顧客情報を盗む」といった最終的な攻撃目標を木の頂点(ルート)に置き、その目的を達成するための手段を枝葉に分解していく手法です。攻撃者の思考回路や攻撃のルートを視覚的に整理するのに適しています。
4. DREAD(ドレッド)
洗い出した脅威の「深刻度」を定量化し、優先順位を付けるための手法です。
Damage(被害規模)、Reproducibility(再現性)、Exploitability(攻撃のしやすさ)、Affected users(影響を受けるユーザー数)、Discoverability(発見のしやすさ)の5項目を数値化し、対応の緊急度を割り出します。
5. LINDDUN(リンドゥン)
一般的なセキュリティではなく、「プライバシー(個人情報の保護)」に特化した脅威モデリング手法です。匿名性の剥奪や同意の欠如など、個人データを取り扱うサービスでGDPR等のコンプライアンス要件を満たすためにSTRIDEと併用されます。
主要な手法の使い分けマトリクス
| 手法 | 主な特徴と視点 | 適した用途・場面 |
|---|---|---|
| STRIDE | 6カテゴリで脅威を網羅的に洗い出す | 一般的なWebアプリ・システムの設計段階のベース |
| PASTA | ビジネスリスクと攻撃シミュレーションの融合 | 事業影響が大きいミッションクリティカルなシステム |
| アタックツリー | 攻撃目標から逆算して経路を木構造で分解 | 特定の攻撃シナリオの深掘り、STRIDEとの併用 |
| DREAD | 5つの観点で脅威をスコアリングする | 洗い出した大量の脅威の優先順位付け(トリアージ) |
| LINDDUN | プライバシーと個人情報保護に特化 | 会員システムやヘルスケア等、個人データを扱う領域 |
脆弱性診断・ペネトレーションテストとの決定的な違い
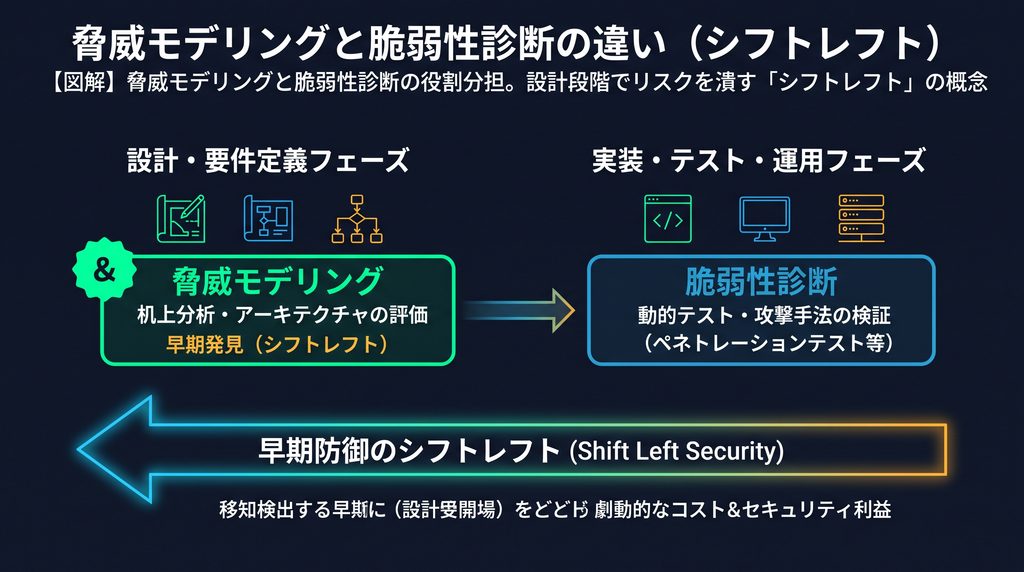
脅威モデリングは、よく「脆弱性診断」や「ペネトレーションテスト(侵入テスト)」と混同されますが、これらは実施タイミングと目的が全く異なります。
| 項目 | 脅威モデリング | 脆弱性診断 / ペネトレーションテスト |
|---|---|---|
| 実施タイミング | 設計・要件定義フェーズ(実装前) | テスト・ステージング・運用フェーズ(実装後) |
| アプローチ | 設計書やDFDを用いた「机上での理論的分析」 | 実際のシステムに対する「ツールのスキャンや模擬攻撃」 |
| 主な発見対象 | アーキテクチャの欠陥、ビジネスロジックの不備 | コーディングのミス、既知のパッチ未適用、設定漏れ |
両者は対立するものではなく、「設計のバグは脅威モデリングで潰し、実装のバグは脆弱性診断で潰す」という両輪の補完関係にあります。設計段階で脅威モデリングを行っておけば、脆弱性診断で手戻り不能な致命的欠陥が発見されるリスクを劇的に下げることができます。
実施するタイミングと継続的更新(シフトレフト)
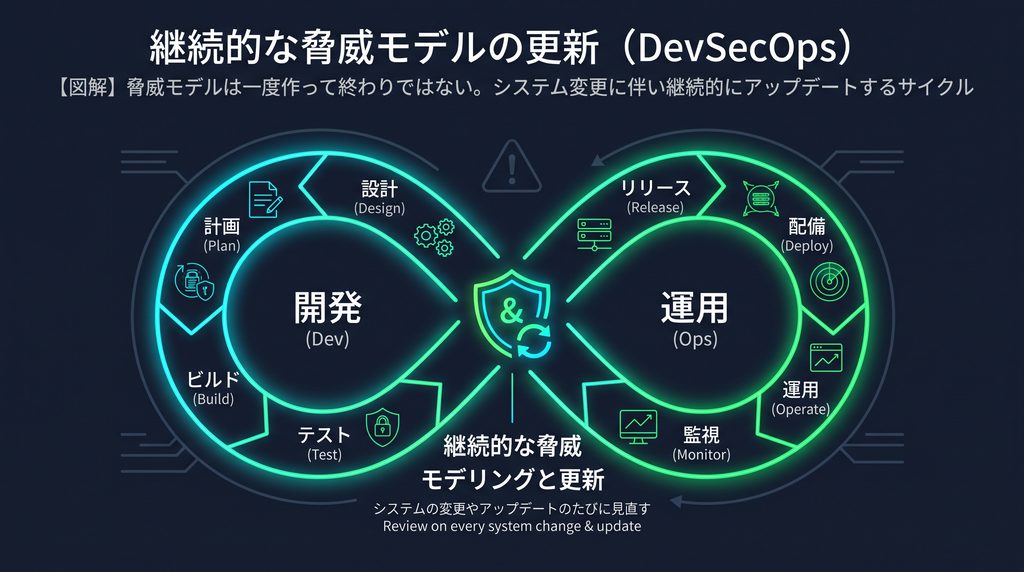
脅威モデリングを実施する最大のベストタイミングは、「アーキテクチャや技術スタックが決定し、コーディングが始まる直前(設計フェーズ)」です。
しかし、アジャイル開発が主流の現代において、一度作成した脅威モデルをそのまま放置してはいけません。システムは新しいAPIの追加、外部サービスとの連携、認証基盤の変更などにより日々進化します。機能追加や大幅な仕様変更が行われるたびに、脅威モデル(DFDやSTRIDEの評価結果)を見直し、更新していくことがDevSecOpsの要諦です。
実務上の課題と進め方のコツ
現場への導入にあたっては、いくつかの課題が存在します。
- 完璧を求めすぎない(分析麻痺の回避): 最初からすべての機能を対象に完璧なDFDを描こうとすると挫折します。まずは「個人情報を扱うモジュール」や「外部公開されるAPI」など、最もリスクの高い部分にスコープを絞ってスモールスタートしてください。
- 属人化を防ぎ、開発チームを巻き込む: セキュリティ部門だけで孤立して行うのではなく、システムの内部仕様を最も知っている開発者(エンジニア)と一緒にワークショップ形式で実施することで、実効性の高い対策が生まれます。
- ツールの活用: Excelやホワイトボードでの管理に限界を感じた場合は、Microsoftが無償提供している「Threat Modeling Tool」や、OWASPの「Threat Dragon」などの専用描画ツールを活用し、ドキュメントをバージョン管理可能な状態に保つことが推奨されます。
まとめ
脅威モデリングは、セキュリティ対策を「後追いのテスト」から「事前設計の一部」へと引き上げる、シフトレフト戦略の切り札です。
「4つの問い」とデータフロー図(DFD)を用いた可視化を起点とし、STRIDEなどのフレームワークで機械的に脅威を洗い出し、リスクベースで優先順位を付ける。この構造化されたプロセスを開発サイクルに組み込むことで、手戻りコストを大幅に削減し、本質的にセキュアなシステムを構築することが可能になります。
まずは次回の新規機能開発やアーキテクチャ変更のタイミングで、ホワイトボードにシステムのデータフローを描き、「ここにSTRIDEを当てはめたら何が起きるか?」をチームで議論することから始めてみてください。
参考文献
- OWASP Foundation, “Threat Modeling – OWASP“, 2026年公表
- OWASP Foundation, “Threat Modeling Cheat Sheet“, 2026年公表
- Microsoft, “Microsoft Threat Modeling Tool“, 2026年公表
- IPA(独立行政法人 情報処理推進機構), “制御システムのセキュリティリスク分析ガイド“, 2026年公表

コメント