セキュリティ研修やベンダーの提案資料、あるいはインシデント報告書などで頻繁に目にする「サイバーキルチェーン(Cyber Kill Chain)」。サイバー攻撃対策を検討する上で必須の基礎概念ですが、具体的に何を指し、自社の防御体制にどう落とし込めばよいのかを正確に把握できている担当者は多くありません。
標的型攻撃やランサムウェア攻撃は、ある日突然一瞬で完了するものではありません。攻撃者は周到な下調べを行い、ツールを仕立て、侵入し、社内ネットワークを探索するという「一連の不可逆なプロセス(連鎖)」を経て目的を達成します。サイバーキルチェーンとは、この攻撃プロセスを7つの段階に分解し、「どこか1つの段階で連鎖を断ち切れば、最終被害を100%阻止できる」という多層防御の設計思想を体系化したフレームワークです。
本稿では、情報システム部門やセキュリティ責任者に向けて、サイバーキルチェーンの定義と由来、7段階それぞれの攻撃手口、各段階で配置すべき具体的な防御策、MITRE ATT&CKとの実務的な使い分け、そして現代の脅威環境における限界と補完策までを客観的に解説します。
【3秒でわかる結論:サイバーキルチェーン活用の要点】
・本質: 攻撃の流れを「7段階の連鎖」として可視化し、いずれかの段階で確実に断ち切る防御思想。
・7段階の構成: ①偵察 ➔ ②武器化 ➔ ③配送 ➔ ④攻撃 ➔ ⑤インストール ➔ ⑥遠隔操作(C2) ➔ ⑦目的実行。
・多層防御の点検: 入口対策(配送・攻撃)だけでなく、侵入後の端末監視(EDR)や通信遮断(C2)を網羅する。
・MITRE ATT&CKとの違い: キルチェーンは大局的な「流れ(マクロ)」、ATT&CKは具体的な「攻撃技術(ミクロ)」を把握するツール。
サイバーキルチェーンとは:攻撃を「連鎖」として捉える防御思想
サイバーキルチェーン(Cyber Kill Chain)とは、米国の防衛大手企業であるロッキード・マーティン(Lockheed Martin)社が2011年に提唱したセキュリティモデルです。軍事用語の「キルチェーン(標的の捕捉から破壊に至る一連の軍事行動フロー)」の概念を、高度標的型攻撃(APT:Advanced Persistent Threat)に対抗する情報防衛理論として応用しました。
従来のセキュリティ対策は、「ファイアウォールで防ぐ」「アンチウイルスで防ぐ」といった個別の「点」で考えられがちでした。しかし、高度な標的型攻撃は正規の通信を装って侵入するため、境界防御だけで100%防ぎきることは不可能です。
サイバーキルチェーンの根底にあるのは、「攻撃は複数の段階を順番に踏まなければ成立しない」という事実です。攻撃者は、標的の調査、攻撃ツールの準備、侵入、端末への定着、外部サーバーとの通信確立というステップを一つずつクリアしなければ、最終目的である「機密データの窃取」や「ランサムウェアによる暗号化」を達成できません。
したがって、防御側はすべての攻撃を水際で防ぐ必要はなく、7つの段階のうち「いずれか1箇所」を検知して遮断できれば、最終的な事業被害をゼロに抑えることができるという点が、このモデルの最大の強みです。
サイバーキルチェーンの7段階:攻撃成立までのプロセス
ロッキード・マーティン社が定義するサイバーキルチェーンは、以下の7つの段階で構成されています。
| 段階(フェーズ) | 攻撃者の主な動き(攻撃手口) | 発生する場所 |
|---|---|---|
| 1. 偵察(Reconnaissance) | 標的組織の公開情報、社員のSNS、公開サーバーの脆弱性を調査する | 攻撃者環境・インターネット公開情報 |
| 2. 武器化(Weaponization) | 偵察情報をもとに、脆弱性を突く悪意あるコードやマルウェアを仕立てる | 攻撃者の開発環境(社外) |
| 3. 配送(Delivery) | 標的型メールの添付ファイル、不正URL、改ざんWeb等で武器を標的へ送り込む | 境界ネットワーク・メールゲートウェイ |
| 4. 攻撃(Exploitation) | 添付ファイルの開封やリンククリックにより、OSやアプリの脆弱性を悪用してコードを実行する | 標的端末(エンドポイント)のメモリ・アプリ |
| 5. インストール(Installation) | 端末の再起動後も活動できるよう、マルウェアを永続化(足場構築)させる | 標的端末のファイルシステム・レジストリ |
| 6. 遠隔操作(Command and Control / C2) | 外部のC2サーバーと秘密裏に通信を確立し、攻撃者の遠隔指示を受け取る | 内部ネットワークから外部へのアウトバウンド通信 |
| 7. 目的の実行(Actions on Objectives) | 社内横断(ラテラルムーブメント)、機密情報の窃取、データ暗号化、システム破壊を実行する | 社内サーバー・重要データベース・基幹システム |
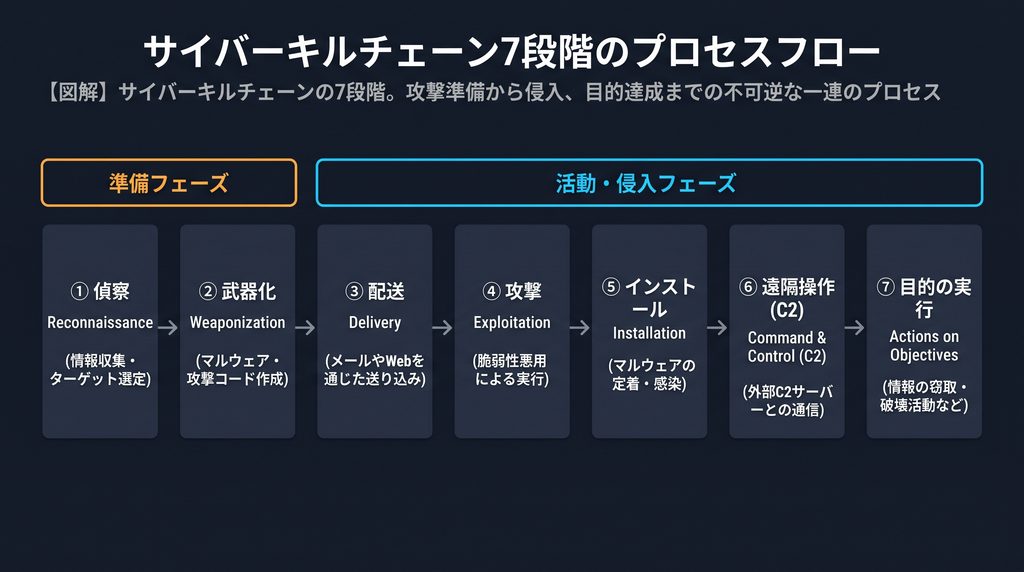
前半(フェーズ1〜2)と後半(フェーズ3〜7)の決定的な違い
- フェーズ1〜2(準備段階): 攻撃者の手元や公開空間で行われるため、自社のシステム内ではログが発生せず、直接検知することは極めて困難です。
- フェーズ3〜7(実行段階): 攻撃者が自社のネットワークや端末に直接触れるフェーズです。防御側がログを取得し、リアルタイムに検知・遮断できるのは、このフェーズ3以降となります。
各段階で取るべき具体的な防御策と点検ポイント
サイバーキルチェーンを実務に活用する際は、「各段階に対して、自社がどのような防御・検知ソリューションを配置できているか」をマッピングします。
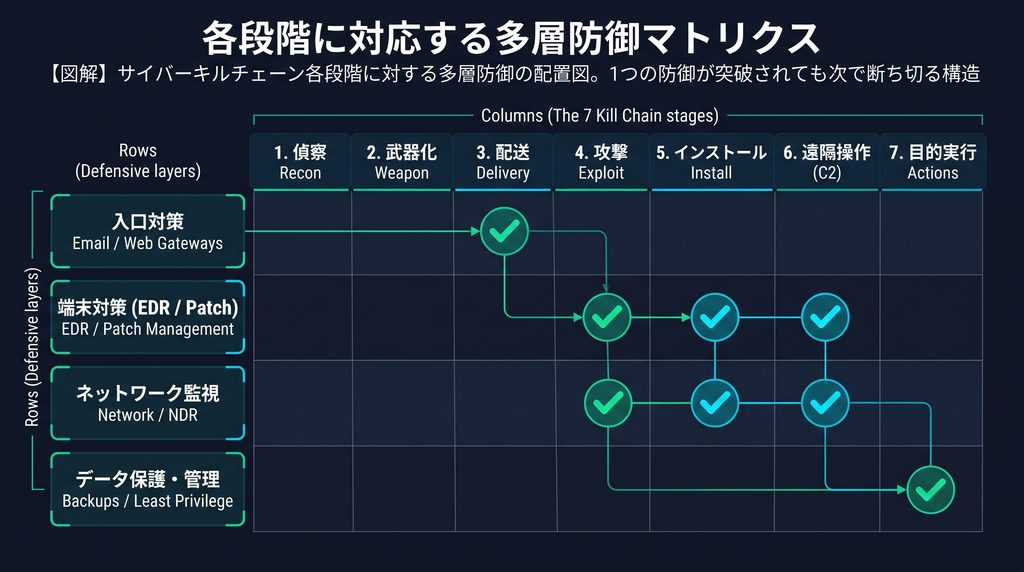
段階別の推奨対策と社内確認チェックリスト
- 偵察(Reconnaissance)への対策:
・外部公開資産の把握(ASM:Attack Surface Management)を実施し、放置されたテストサーバーや不要なポートを閉鎖する。
・社員向けにSNS等での業務情報・社内構成の安易な投稿を禁止するソーシャルエンジニアリング教育を徹底する。 - 武器化(Weaponization)への対策:
・攻撃者環境で行われるため直接防御は不可。最新の脅威インテリジェンス(TI)を収集し、流行している攻撃手法のシグネチャやIoC(侵害指標)をセキュリティ製品へ事前反映する。 - 配送(Delivery)への対策:
・メールセキュリティ(サンドボックス解析、悪意あるURLの書き換え、DMARC/SPF/DKIM認証)を導入する。
・標的型メール訓練を定期的に実施し、従業員が不審メールを即座に情報システムへ報告する体制を整える。 - 攻撃(Exploitation)への対策:
・OS、ブラウザ、VPN機器、オフィスソフトの脆弱性管理(パッチ適用)を自動化・迅速化する。
・ソフトウェア実行制御(AppLocker等)により、未承認プログラムの実行を端末上でブロックする。 - インストール(Installation)への対策:
・EDR(Endpoint Detection and Response)を導入し、端末上でのプロセスの異常起動やレジストリ書き換えをリアルタイムに検知・隔離する。
・ローカル管理者権限を一般ユーザーから剥奪し、不正なサービス登録を物理的に防ぐ。 - 遠隔操作(C2)への対策:
・プロキシやファイアウォール(NGFW)、NDR(ネットワーク脅威検知)により、不審な外部IPや悪性ドメインとの通信を遮断する。
・DNSセキュリティを活用し、マルウェアがC2サーバーの名前解決を試みた段階で通信を停止させる。 - 目的の実行(Actions on Objectives)への対策:
・最小権限の原則(Least Privilege)を徹底し、重要サーバーへのアクセスには特権ID管理と多要素認証(MFA)を義務付ける。
・オフラインまたはイミュータブル(変更不能)なバックアップを保持し、ランサムウェアでデータが暗号化されても復旧可能な体制を確保する。
サイバーキルチェーンを活用する3大メリット
サイバーキルチェーンを組織のセキュリティ運用に組み込むことで、以下の実務的なメリットが得られます。
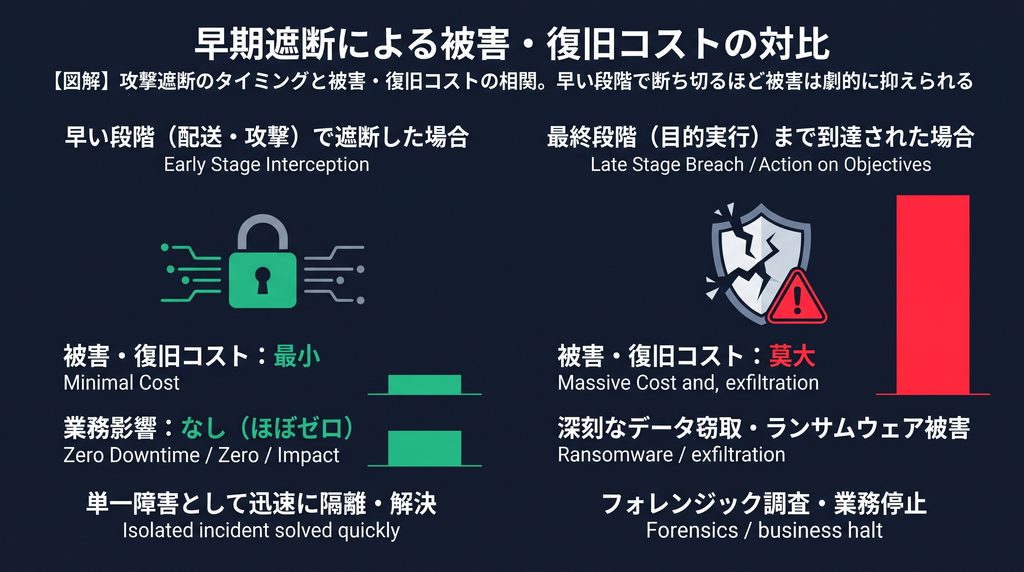
- 共通言語による組織内の認識統一:
経営層や非エンジニア部門に対し、「どの段階で防いだのか」「どこまで侵入を許したのか」を平易な共通言語で報告できるようになります。 - 防御の「死角(アンバランス)」の可視化:
「境界防御(メール・ファイアウォール)には多額の投資をしているが、侵入後の端末監視(EDR)やC2通信の検知が完全に抜け落ちていた」といった投資の偏りを客観的に点検できます。 - インシデント対応の迅速化(トリアージの優先順位付け):
SOCやCSIRTにおいて、検知されたアラートが「フェーズ3(不審メール受信)」なのか「フェーズ6(C2通信発生)」なのかによって、緊急度と対応手順を即座に判断できます。
MITRE ATT&CK・ユニファイドキルチェーンとの使い分け
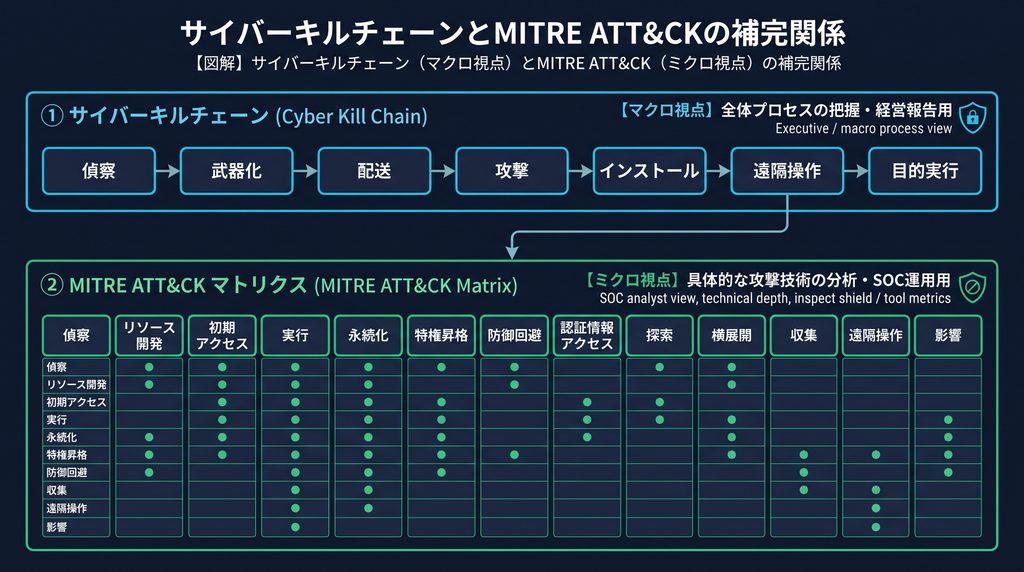
サイバーキルチェーンと共によく参照されるフレームワークが「MITRE ATT&CK(マイター・アタック)」です。両者は対立するものではなく、視点の粒度が異なる「補完関係」にあります。
| 比較項目 | サイバーキルチェーン(Cyber Kill Chain) | MITRE ATT&CK |
|---|---|---|
| 提唱元 | ロッキード・マーティン社(2011年) | 米国の非営利組織 MITRE社(2013年〜) |
| 目的・視点 | 攻撃の全体プロセスを「マクロ(大局的)」に把握する | 攻撃者が使う具体的な戦術と技術を「ミクロ(詳細)」に分析する |
| 構造 | 7段階の直線的な時系列モデル | 14の戦術(Tactics)と数百の技術(Techniques)からなるマトリクス |
| 主な用途 | 経営層への状況説明、セキュリティ投資の全体点検 | SOCアナリストの検知ルール策定、ペネトレーションテスト |
発展型モデル「ユニファイドキルチェーン」とは
サイバーキルチェーンの7段階モデルは侵入フェーズに重点が置かれており、社内ネットワーク侵入後の活動(横移動や権限昇格)の記述が粗いという指摘がありました。これを補うため、サイバーキルチェーンとMITRE ATT&CKを統合し、「初期アクセス」「ピボット(足場固め・横移動)」「目的実行」の3大フェーズ・計18ステップに細分化したフレームワークが「ユニファイドキルチェーン(Unified Kill Chain)」です。より緻密な内部防衛を設計する際に参照されます。
サイバーキルチェーンの限界と現代セキュリティの注意点
サイバーキルチェーンは極めて有用な枠組みですが、提唱から15年近くが経過し、攻撃手法の多様化に伴っていくつかの構造的限界(死角)が生じています。
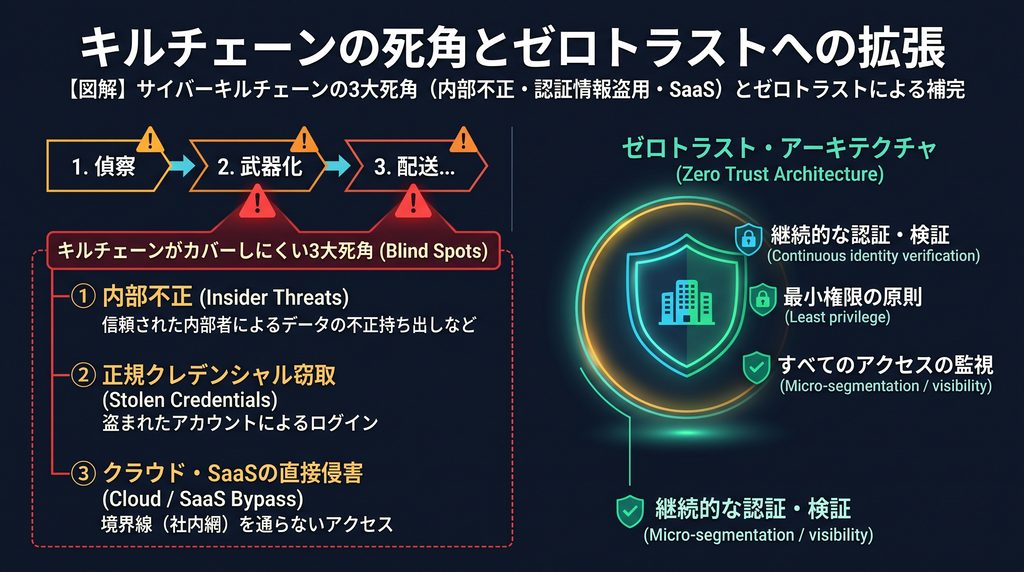
1. 外部侵入を前提としており「内部不正」を想定していない
キルチェーンは「外部の敵が偵察・武器化を経て侵入してくる」前提のモデルです。最初から正当なアクセス権を持つ従業員や業務委託先による情報の持ち出し(内部不正)には、偵察やインストールのステップが存在しないため適用できません。
2. 盗まれた正規アカウント(認証情報)による直接ログイン
近年のサイバー攻撃では、フィッシングやダークウェブで購入した「正規のIDとパスワード」を用いてVPNやクラウドへ直接ログインする手口(クレデンシャルスタッフィング)が主流化しています。この場合、エクスプロイト(脆弱性攻撃)やマルウェアのインストールを伴わずに目的達成へ直行されるため、従来のキルチェーンのステップが大きくスキップされます。

コメント